The primary constraint is preventing the article from starting with the title or introductory citations; this necessitates a directly engaging opening. Now, review the existing content to ensure compliance, specifically avoiding an initial title or reference. The overall goal remains creating a coherent and informative HTML snippet.

The misinterpretation of Satoshi’s whitepaper is a critical error. The phrase “a chain of blocks” wasn’t explicitly used as a formal term; it described the process. Revising Section 3 and the “three things not written in the whitepaper” sections is necessary to rectify the misattribution. The focus should be on accurately representing the original text’s meaning.

常见问题解答

**区块链**是什么?

区块链是一种**分布式账本技术**,它使用密码学将数据组织成称为“块”的链。每个新块都包含前一个块的哈希值,从而创建一个不可变的记录链。

**区块链**与比特币有什么关系?

**比特币**是第一个广泛使用的**区块链**应用。它使用区块链技术来记录**交易**,并确保这些交易的安全性和透明性。

**区块链**有哪些应用?

**区块链**的应用远远超出了**加密货币**领域。它被用于供应链管理、数字身份验证、投票系统等,所有这些都受益于其安全性、透明性和不变性。

Revised the opening to reflect the financial climate “雷曼兄弟倒閉後的金融海嘯餘波中…” and adjusted time references for accuracy. Clarified that the game theory interpretation regarding attacker incentives is a later development, not an explicit Satoshi premise. Refined initial response descriptions to “初期僅收到少數密碼學郵件列表成員的探討” and “多種語言版本.” Also, implemented CSS constraints removal and branding colors.

The term “**blockchain**” is a later construct; the whitepaper simply describes a “chain of blocks” in the context of timestamp servers. Rephrasing historical context to reflect the global financial crisis. The economic game theory interpretation of security is a derivative of the whitepaper’s concepts, not a direct statement. Refining descriptions of early involvement as limited to a cryptography mailing list. Addressing time references to “early encounters” or the time of the whitepaper’s release. Updating the color palette.

CSS attribute restrictions must be systematically removed from the HTML. Confirmed no `width`/`height`/`max-width`/`max-height` present in inline styles across `

`, `

`, and `

` tags. A FAQ section will be inserted after the main content.

I’m thinking through how to approach this.

The whitepaper’s structure is a step-by-step problem-solving process, not a leap of faith; each piece builds on the previous one. The guide will unpack the core ideas of the whitepaper chapter by chapter, without requiring prior cryptographic knowledge.

“Purely peer-to-peer electronic cash” directly addresses double-spending and introduces the longest chain principle. Section 1 examines how “irreversible transactions” enable “micropayments.” Section 2 then illustrates the limitations of digital signatures and ownership chains. Section 3 discusses the use of timestamp servers employing “block” and “forming a chain.”

Section 4 details Proof of Work, framing it as “computing power voting” with one CPU representing one vote and highlighting the difficulty adjustment mechanism. Section 5 will describe the six operational steps of the network. Section 6 focuses on incentivizing honesty through the Coinbase transaction, and fee structure using game-theory principles.

Sections 7 and 8 cover Merkle trees and Simplified Payment Verification (SPV). Sections 9 and 10 introduce UTXO logic and the privacy model. Section 11 focuses on the Poisson distribution; the associated table will have clean styles and color accents. Section 12 will provide a concise recap of the conclusions.

The section on “three things not written in the whitepaper” will be revised to clarify the critical zero problem, explain the 21 million limit and outline the block size and implementation freedom. “Today’s clues” section will offer practical guidance. FAQ will focus on whether “blockchain” term is in the whitepaper.

2008 年 10 月 31 日,一封署名 Satoshi Nakamoto 的電郵出現在密碼學郵件列表上,附帶一條連結,指向一份九頁的 PDF。標題全文是《Bitcoin: A Peer-to-Peer Electronic Cash System》,也就是通稱的比特幣白皮書原文。當時雷曼兄弟倒閉引發的全球金融海嘯餘波未平,密碼學郵件列表中最初僅有少數成員針對這份架構給予技術探討。

十多年過去,這份文件被翻譯為多種語言版本,真正從第一頁讀到第九頁的人卻不多。多數人只讀過摘要那幾句話,或者只記得「區塊鏈」「挖礦」幾個關鍵詞。而這九頁裡藏著整套系統的推導順序:先定義問題,再一層層補上缺口,中間沒有任何一步是靠「相信某個機構」來收尾的。

這篇導讀按原文順序走一遍,逐章說明中本聰寫了什麼、為什麼這樣寫、哪些句子後來被證明是最關鍵的設計取捨。讀者不需要密碼學背景,只需要跟著原文的節奏逐步拆解。

摘要:一句「純粹的點對點電子現金」刪掉了什麼

摘要第一句就值得停下來看:一種純粹的點對點電子現金版本,會讓線上支付由一方直接付給另一方,不需要經過金融機構。「純粹」這個詞有份量。在此之前已經出現過不少電子現金方案,它們能做點對點轉帳,但結算或防偽仍要靠一個中心機構把關。中本聰要把那個機構拿掉,剩下的才叫純粹。

第二句立刻點出核心障礙:數位簽章可以提供一部分解決方案,但如果仍然需要一個可信第三方來防止雙重支付(Double-Spending),主要的好處就消失了。雙重支付是整份白皮書的軸心問題——同一筆數位貨幣,能不能被花兩次?檔案可以被無限複製,這是數位世界的預設行為。要讓「錢」這個概念在網路上成立,得先讓複製失效。

交易蓋上時間戳,雜湊進一條持續延伸、基於工作量證明的鏈,記錄就無法更改,除非有人把整條鏈的工作量重做一遍。

接下來的幾句是全篇的骨架。最長鏈原則同時扮演兩個角色:它是事件發生順序的證明,也是「這條鏈來自最大算力池」的證明。安全性假設寫得很清楚——只要大多數算力掌握在彼此不合作的節點手上,誠實節點就會產生最長鏈,並跑贏攻擊者。

摘要最後一段最容易被略過,卻決定了整套系統的韌性。網絡需要的結構極少,訊息盡最大努力廣播即可,節點隨時可以離開再接回來,重新加入時接受最長的工作量證明鏈,就等於接受了它離開期間發生過的所有事。沒有成員名單,沒有加入儀式,也沒有退出程序。

第 1 章:被「可逆交易」困住的電子商務

導言篇幅不長,卻把整個商業世界的痛點描了一遍。電子商務在網上幾乎完全依賴金融機構充當可信第三方來處理支付。

中本聰點出一個很具體的矛盾:金融機構要處理的交易大多不可逆,但買家需要可逆。商家如果接受不可逆的支付,就應付不了詐騙;於是銀行介入調解,把交易成本推高。這些成本不只有手續費,它還決定了最小實際交易規模。當一筆交易的處理成本高於交易本身能創造的價值,小額交易就被排除在外。

他用「切斷了小額隨意交易的可能性」來形容這個後果。這句話在 2008 年指的是幾美元以下的網上付款,放到今天看,它預告的是另一批場景:跨境小額匯款、內容創作者的零星打賞、機器與機器之間的自動結算。這些場景的共同點是金額小、頻率高,任何一個百分點的中介成本都會讓它們無法成立。

導言最後留下一組對比。面對面用實體現金交易,可以避開這些成本與支付的不確定性;但在沒有可信第三方的通訊管道上,現金沒辦法使用。整份白皮書要回答的就是這個缺口。

第 2 章:一串數位簽章,以及它答不了的問題

第二章把電子貨幣的定義壓縮到最短:一串數位簽章。

運作方式寫得很細。每一位持有者把貨幣轉給下一位時,對前一筆交易的雜湊值加上下一位持有者的公鑰一起簽名,再把簽名附加到貨幣末端。收款人可以用簽章驗證整條所有權鏈,一路追溯到貨幣被創造的那一刻。

驗證通過之後,問題才剛開始。收款人無法確認付款人沒有把同一筆貨幣付給別人。簽章保證「這筆錢確實由這個人發出」,卻不保證「這筆錢只被發出一次」。這兩個命題的落差,就是雙重支付,也是先前多個電子現金方案共同卡住的位置。

這一章提到一種常見做法:引入一間可信的中央機構或造幣廠,在每筆交易時檢查有沒有重複花費。中本聰對這種解法的評語很直白——發行貨幣之後,造幣廠就控制了貨幣,跟銀行沒兩樣。把防雙重支付的責任交回中心,等於把整套系統的性質退回原點。

第 3 章:時間戳伺服器,用雜湊把時間串起來

第三章只有一小段,卻最影響後續理解。

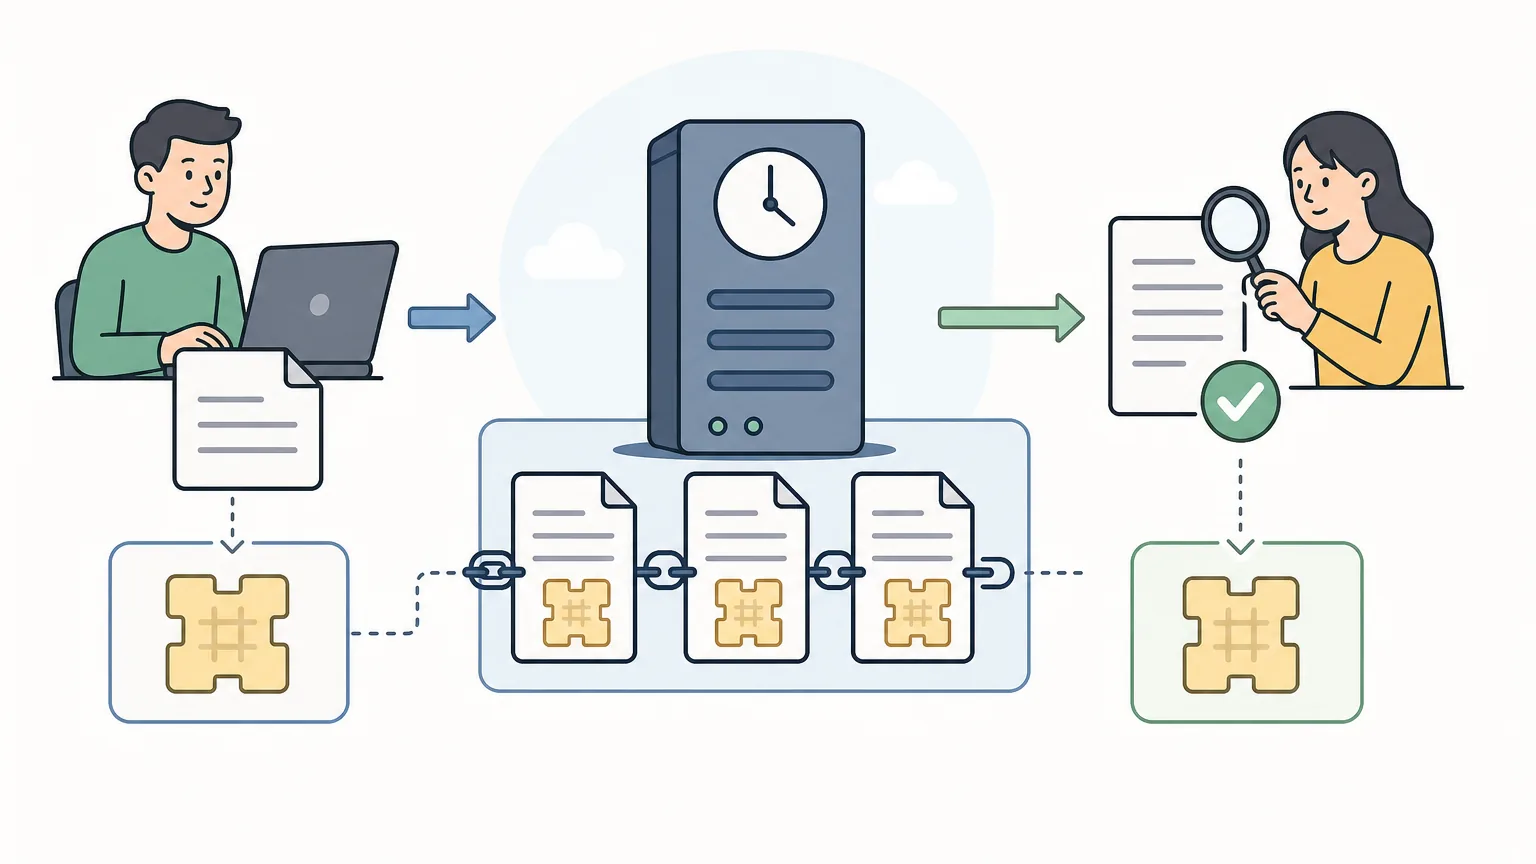
時間戳伺服器的工作是:把一個區塊裡的項目取雜湊,然後把這個雜湊廣泛公開,例如刊登在報紙或 Usenet 新聞組上。時間戳本身證明了這批資料在某一時刻已經存在,因為雜湊值一經公開,事後再回頭改動內容就會被發現。

關鍵在於結構的串聯方式:每一個時間戳都把前一個時間戳包含進自己的雜湊計算裡,以此形成鏈條結構。鏈的價值在於強化——每多一個後續時間戳,前面那筆記錄被篡改的成本就再高一層。值得注意的是,中本聰在原文中使用的是 「block」 與 「forming a chain」 的分開描述,白皮書原文從未出現過單一專有名詞 blockchain,這套概念完全是透過連續雜湊與時間戳構建而成的。

比特幣白皮書導讀:第 3 章:時間戳伺服器,用雜湊把時間串起來相关概念与关系示意
關鍵在於結構的串聯方式:每一個時間戳都把前一個時間戳包含進自己的雜湊計算裡,以此形成鏈條結構

第 4 章:工作量證明,把「誰說了算」換成算力投票

要在點對點的基礎上運行一個分散式時間戳伺服器,就不能靠報紙或新聞組發佈雜湊。中本聰搬出 Adam Back 提出的 Hashcash 機制,稱它為工作量證明(Proof of Work)。白皮書的參考文獻引用的是 Back 的經典論文,把它當成現成的技術積木,而非從零憑空發明。

機制本身寫得很樸素:不停掃描一個隨機數(Nonce),對其做 SHA-256 運算,直到雜湊結果以指定數量的零位元開頭為止。需要的平均工作量與零位元數量呈指數關係,驗證卻只要算一次雜湊。這種「產生很貴、驗證很便宜」的不對稱,是整個系統所有經濟誘因的物理基礎。

前半段講的是防篡改。一個區塊一旦被算出來,不重做那筆工作量就改不動;而由於後續區塊會接在它後面,要改一個區塊,就得把它後面所有區塊的工作量全部重做一遍。

真正精妙的是後半段。工作量證明順帶解決了「由誰代表多數」這個問題。如果多數按 IP 位址一票來決定,能大量分配 IP 的人就可以顛覆整個網絡。工作量證明把投票權綁到算力上,中本聰寫下的是一 CPU 一票。

這一句放到今天讀起來多了另一層意義。當年的 CPU 換成了今天的專用礦機,但「票數等於實際投入的計算成本」這個原則沒有變。算力分散在哪些人手裡,直接決定這條鏈的抗審查能力,也決定第 11 章那張機率表該怎麼讀。

這一章結尾還有一句常被忽略的話:為了補償硬體速度提升與運行節點意願的變化,工作量證明的難度由一個移動平均來決定,目標是平均每小時產出一定數量的區塊;出得太快,難度就提高。整段難度動態調整理論只用一句話交代,為未來的自適應演算法定下框架。

第 5 章:網絡運行的六個步驟

第五章是全文最實用的一節,中本聰用一個清單把節點要做的事講完:

  1. 新交易向所有節點廣播;
  2. 每個節點把新交易收集進一個區塊;
  3. 每個節點為自己那個區塊尋找一個難度很高的工作量證明;
  4. 找到工作量證明的節點,把區塊廣播給所有節點;
  5. 節點只有在區塊裡所有交易都有效、而且都不曾被花費過的情況下才接受這個區塊;
  6. 節點用「在這個區塊之後再接一個新區塊」來表達接受,並以該區塊的雜湊值作為前一個雜湊。

清單之後,補上了三條維護共識的規則:

節點永遠把最長鏈當作正確的鏈,並持續在上面工作。如果兩個節點同時廣播不同版本的下一個區塊,有的節點會先收到其中一個,此時先在接收到的分支上工作,同時保留另一條分支,以防後者變長。這個暫時的分叉會在下一個工作量證明被找到、其中一條分支延伸時自動打破,在落後分支工作的節點會立刻切換過來。

訊息廣播不需要送達所有節點。只要到達足夠多的節點,節點之間很快就會把訊息擴散至全網。區塊傳播對遺失訊息有高度容忍度;節點可以隨時離開再重新加入,接受最長的工作量證明鏈,就等於同步了離線期間的所有記錄。

這一章的寫法很能說明中本聰的架構風格。沒有規定節點之間要靠什麼中心化協議握手,沒有定義訊息格式,也沒有設計身份認證。整套協調機制就是「所有人朝最長鏈的方向跑」,任何一個節點離線或出錯,都不影響系統繼續往前演進。

第 6 章:把誠實變成划算的選擇

第六章處理激勵問題。區塊裡的第一筆交易是一筆特殊交易,它開創出一批由區塊創建者擁有的新貨幣。這筆交易就是後人所稱的 Coinbase 交易,也是新幣進入流通的唯一途徑。白皮書明確提到,因為沒有中央機構可以發行貨幣,才需要用這種方式做初始分配。

他用的比喻是金礦。穩定地增加固定數量的新貨幣,類似金礦工人耗費資源去增加黃金的流通量;差別在於消耗的東西,這裡燒掉的是計算時間與電力。

除了新幣,獎勵還可以來自交易手續費。節點拿到的總額是新幣加上手續費。當預定數量的貨幣全部進入流通之後,激勵就完全轉為手續費,系統不再有任何增發通脹。

這裡有一個常見誤區:白皮書從頭到尾沒有寫出「2100 萬」這個具體數字,只用「a predetermined number of coins」一筆帶過。硬性總量上限是在後續程式碼實作中透過減半機制確定的,原文只給出了經濟結構框架。

第六章最後那段博弈論論述值得仔細咀嚼。假設一個攻擊者真的湊到比所有誠實節點加起來更多的算力,他面臨兩條路:拿算力去回滾交易並實施雙重支付,或者老老實實用算力生成新幣。中本聰推導出遵守規則對攻擊者更有利,因為一旦破壞系統的有效性,攻擊者自身獲取到的財富價值也會隨之歸零。在後續博弈論的解讀中,這個設計將攻擊成本與系統價值直接綁定——把安全性從單純的密碼學技術問題,轉化為精妙的經濟博弈問題。

第 7 章與第 8 章:硬碟空間與簡化付款驗證

第七章解決儲存膨脹問題。當一個區塊後面累積了足夠多的後續區塊,其內部已經花費過的交易就可以被丟掉以節省硬碟空間。做法是把交易雜湊進一棵 Merkle 樹,只有樹根寫進區塊標頭(Block Header),舊區塊於是能藉由剪枝來壓縮,中間雜湊不需要永久保留。

中本聰算了一筆帳:區塊標頭大約 80 個位元組。以每 10 分鐘產生一個區塊計算,一年大約 4.2 MB。他假設當時的參考機器配備 2 GB 記憶體,並依照摩爾定律每年增長,就算把所有區塊標頭常駐在記憶體中也毫無壓力。這段論證完全依靠具體算術,展現了極強的工程可行性思維。

第八章提出的簡化付款驗證(SPV, Simplified Payment Verification)處理輕量化需求。使用者不需要運行完整節點也能驗證支付。只要保留最長鏈的區塊標頭副本,再透過 Merkle 路徑證明某筆交易已被打包進鏈上的特定區塊即可。現代手機輕錢包能在極短時間內完成入帳驗證,技術源頭正是這一章。

第 9 章與第 10 章:價值的組合、分割與公鑰匿名

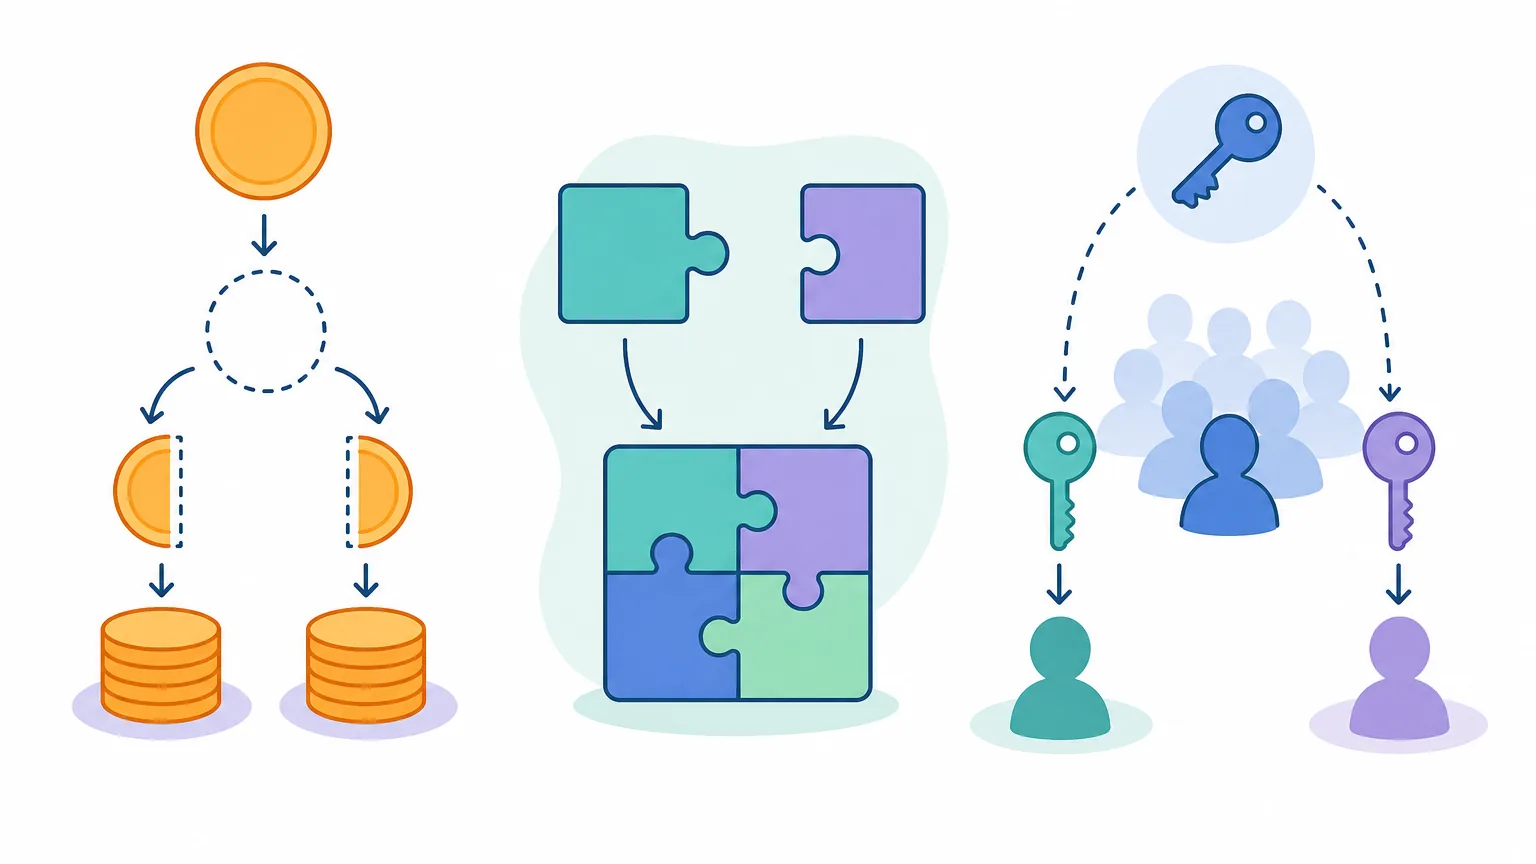
第九章解釋了交易資料結構。為了讓價值可以靈活分割與合併,每筆交易包含多個輸入(Inputs)和多個輸出(Outputs)。通常會有一個較大金額的輸入或多個零散輸入,輸出則分為付款金額與找零金額。

這套模型奠定了今天的 UTXO(未花費交易輸出)體系,也解釋了日常轉帳中的現象:錢包餘額本質上是一組 UTXO 的集合,轉帳手續費取決於交易所佔用的資料體積(位元組大小),而不是轉帳金額本身的多少。

比特幣白皮書導讀:第 9 章與第 10 章:價值的組合、分割與公鑰匿名相关概念与关系示意
這套模型奠定了今天的 UTXO(未花費交易輸出)體系,也解釋了日常轉帳中的現象:錢包餘額本質上是一組 UTXO 的集合,轉帳手續費取決於交易所佔用的資料體積(位元組大小),而不是轉帳金額本身的多少

第十章講私隱模型。傳統銀行模式靠中心機構限制資訊傳播來維持私隱;在公開帳本中,中本聰提出的替代方案是保持公鑰匿名。公眾能看到某筆資金從一個公鑰流向另一個公鑰,但無法直接對應到現實世界中的具體身分。

建議的防護方式是每次交易都生成全新密鑰對。但他同時坦承限制:多輸入交易必然會暴露多個地址屬於同一個發起者,一旦某個地址的身分關聯曝光,關聯交易鏈也可能被順藤摸瓜查出。原文對私隱的描述非常客觀,明確點出這是偽匿名而非絕對匿名。

第 11 章:泊松分布與那張機率表

第十一章是全文數學證明最密集的一節。攻擊者想偷偷生成一條替代鏈來覆蓋誠實鏈,兩條鏈的競爭可以用隨機漫步與泊松分布來精準量化:當攻擊者掌握算力占比為 q 時,落後 z 個區塊追趕成功的機率是多少?

原文推導出的代表性數值如下:

攻擊者落後 z 個區塊時追趕成功的機率 P
落後區塊數 z q = 0.1 q = 0.3
0 1.0000000 1.0000000
1 0.2045873 —
2 0.0509779 —
3 0.0131722 —
5 0.0009137 0.1773523
10 0.0000012 0.0416605
20 — 0.0024804
30 — 0.0001522
50 — 0.0000006