區塊鏈這個詞已經從加密貨幣專有名詞,延伸至企業營運與政府資訊架構的討論中。多數人對它的理解可能停留在「比特幣的底層技術」或「交易確認速度」。若要精確概括區塊鏈的核心價值,那就是:它讓一群互不信任的參與者,在沒有中介機構(如銀行、律師或公證人)擔保的情況下,依然能安全地交換資產與記錄資料。透過貼近生活的機制拆解,能幫助我們清楚了解區塊鏈如何將「信任」轉化為一套可驗證的數學與邏輯流程。
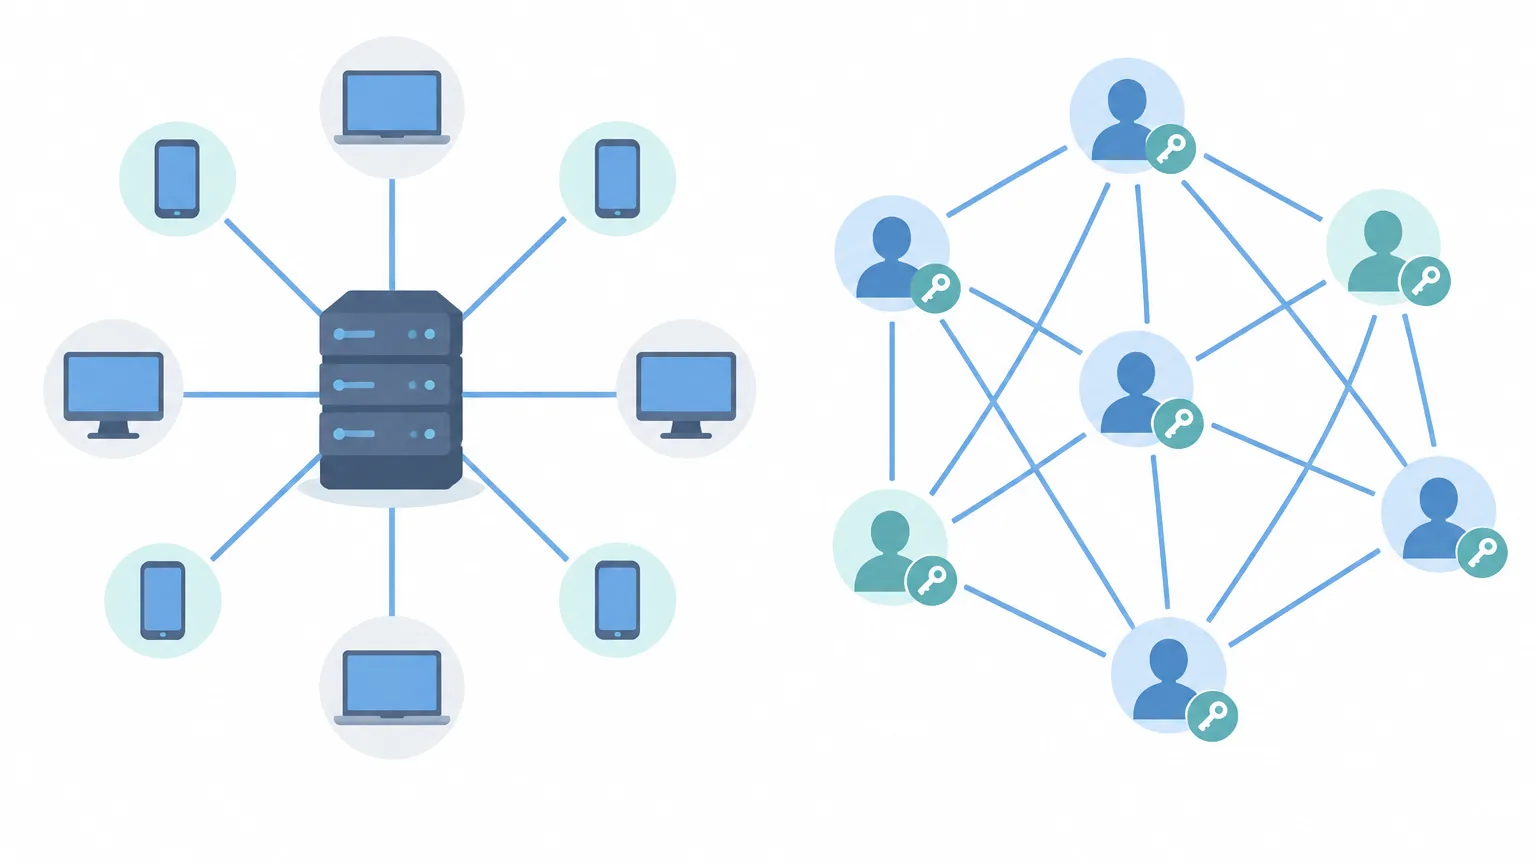
傳統商業運作極度依賴中心化機構來建立信任。我們信任銀行記錄的帳戶餘額,信任地政機關記錄的土地所有權,也信任公證人簽署的合約效力。然而,這種集中管理架構隱含了營運中斷、單點故障(Single Point of Failure)、資料遭內部人員不當變更或營運方不透明等潛在風險。區塊鏈透過去中心化網路與密碼學演算法,重新定義了資料記錄與驗證的架構,建立起一套無須向特定權威低頭的「數位信任機制」。
從對帳問題與拜占庭將軍問題:為何需要去中心化信任?
想像一個日常場景:咖啡店店長每晚結算收銀機。這個動作是最原始的對帳。然而,若由單一權威負責記帳,便存在修改資料或記帳不實的風險。只要點算與記帳的權限過度集中,就可能產生道德風險與單點控制漏洞。
在分散式運算領域,這種多方協調與防偽問題被稱為「拜占庭將軍問題(Byzantine Generals Problem)」。當多位將軍圍攻一座城堡,彼此只能靠騎兵傳送訊息,若軍中存在叛徒隨意發送偽造或矛盾的情報,誠實的將軍們該如何跨越不信任的通訊渠道,達成統一的進攻或撤退共識?
區塊鏈正是為了消除這種「單點信任風險」與「拜占庭叛徒威脅」而設計。它將帳本副本分發至全網參與節點,任何紀錄變更均需獲得分散節點的驗證與共識。要達成這個目標,仰賴三道技術防線:區塊結構、密碼学簽章與共識機制。這三者相輔相成,建構出難以單方面篡改的公共帳本。
區塊的內部結構、梅克爾樹與鏈結原理
把每一個區塊想像成帳本中的其中一頁。這一頁主要記載了三類關鍵資訊:
- 交易記錄(Transaction Data):包含轉帳者、接收者、金額或資料內容。
- 時間戳記(Timestamp):記載該區塊生成的精確時間,確保交易順序不可調換。
- 雜湊值(Hash)與前區塊雜湊值:透過單向密碼雜湊函數計算出的唯一數位指紋。
雜湊函數(例如 SHA-256)具備敏感的「雪崩效應(Avalanche Effect)」:只要原始資料發生微小變更(哪怕只是多了一個空格),產生的雜湊值就會徹底改變。這意味著任何人試圖修改歷史交易,該區塊的指紋便會失效。
梅克爾樹(Merkle Tree)的高效驗證能力
為了在包含數千筆交易的區塊中快速檢驗某筆交易是否被改動,區塊鏈引入了「梅克爾樹」結構。區塊內的每一筆交易先被計算出獨立雜湊值,兩兩組合再進行雜湊,層層遞升最終生成唯一的「梅克爾樹根(Merkle Root)」並存於區塊標頭(Block Header)中。輕量級節點(Light Nodes)無須下載數十 GB 的完整區塊鏈,僅憑梅克爾樹根與少量證明資料,即可快速驗證特定交易的真實性。
更關鍵的防禦在於「鏈結」設計:每個新區塊標頭都會包含前一個區塊的雜湊值。第二個區塊寫入第一個區塊的雜湊值,第三個區塊寫入第二個區塊的雜湊值,環環相扣形成鏈條。正如工研院《電腦與通訊》期刊在探討區塊鏈技術時指出,若有不法者嘗試竄改歷史區塊 T,則區塊 T 之後的所有區塊雜湊值皆會改變,攻擊者必須重新計算並全部修改後續所有區塊,才能符合鏈結驗證規則。
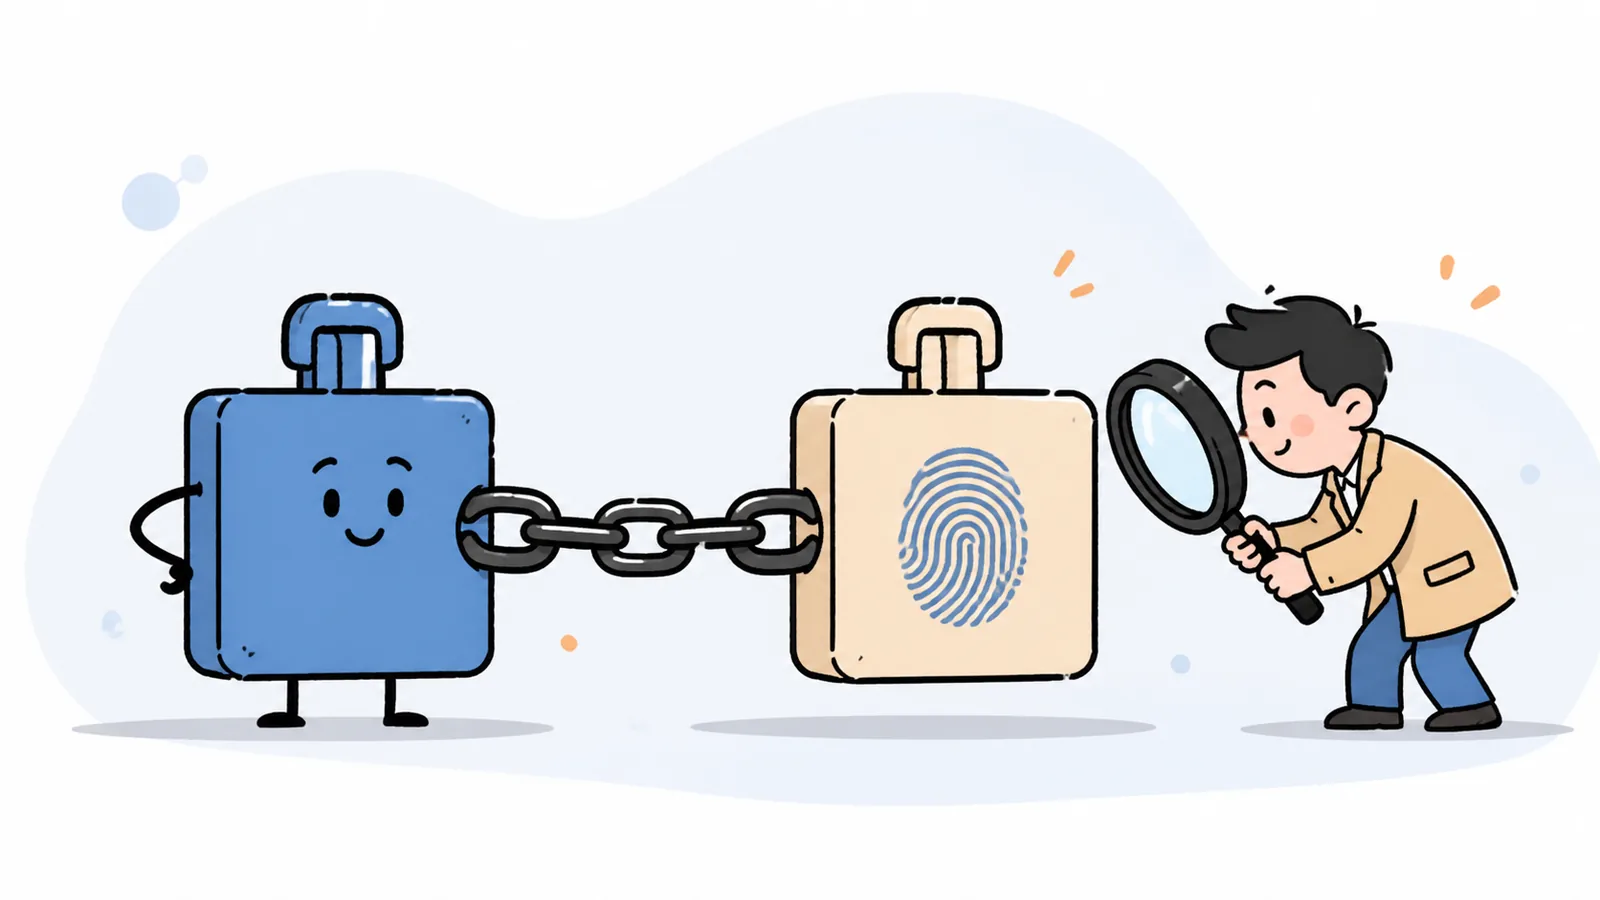
「一區塊一指紋、下一區塊嵌入前一指紋」的結構,使得修改歷史紀錄的算力成本極高,奠定了資料不可輕易變更的物理特性。
數位簽章與非對稱加密:公鑰與私鑰的驗證機制
有了連貫的區塊鏈結,還需要確認交易是由合法持有者發起。區塊鏈採用了非對稱加密技術(Asymmetric Cryptography),主要依賴一對數學上關聯的金鑰:公鑰與私鑰。
- 公鑰(Public Key):類似銀行帳戶號碼,可公開給全網用於接收資產或驗證身份。公鑰可進一步推導出錢包位址。
- 私鑰(Private Key):類似帳戶密碼與簽名印章,必須嚴格保密,用於對交易進行數位簽署(Digital Signature)。
在主流區塊鏈中(如比特幣與以太坊),通常採用橢圓曲線數位簽章演算法(ECDSA,例如 secp256k1)。當用戶發起交易時,錢包軟體會使用私鑰對交易數據的雜湊值進行數學運算,產生一組數位簽章。網絡上的其他節點僅需使用發送者的公鑰與交易內容,就能即時驗證該筆交易是否確實由私鑰持有者親自發出,且內容在傳輸過程中未遭任何竄改。由於單向函數的數學特性,由私鑰推導公鑰極為簡單,但試圖從公鑰逆向推導私鑰在現有計算能力下幾乎是不可能的。此機制確保了技術上的不可否認性(Non-repudiation)。
分散式網絡如何達成共識與「區塊鏈不可能三角」
當分散在世界各地的節點同時接收到大量待處理交易時,由誰來負責將交易打包成區塊並廣播給全網?這就需要共識機制(Consensus Mechanism)來制定統一的規範,解決網路延遲與節點惡意行為。
1. 工作量證明(Proof of Work, PoW)
以比特幣為代表。節點(礦工)必須投入計算資源解開特定數學難題(尋找符合目標難度的隨機數 Nonce)。率先解開答案的節點獲得出塊權與系統發放的獎勵。這種機制透過實體電力與算力資源代價確保了作惡成本:若要篡改已確認的歷史,攻擊者所掌握的算力必須超越全網其餘誠實節點的總合(即 51% 攻擊),在大型公鏈上這在經濟與物理層面上極不划算。
2. 權益證明(Proof of Stake, PoS)
為解決 PoW 的能源消耗問題,以太坊等新興公鏈已轉用權益證明。根據以太坊官方文件說明,驗證者必須將加密代幣質押至智慧合約中作為保證金,負責檢查與提議新區塊。若驗證者誠實履行職責可獲得手續費與質押獎勵;若試圖進行雙重簽名或作惡,其質押的資產將會被系統沒收(Slash 懲罰)。
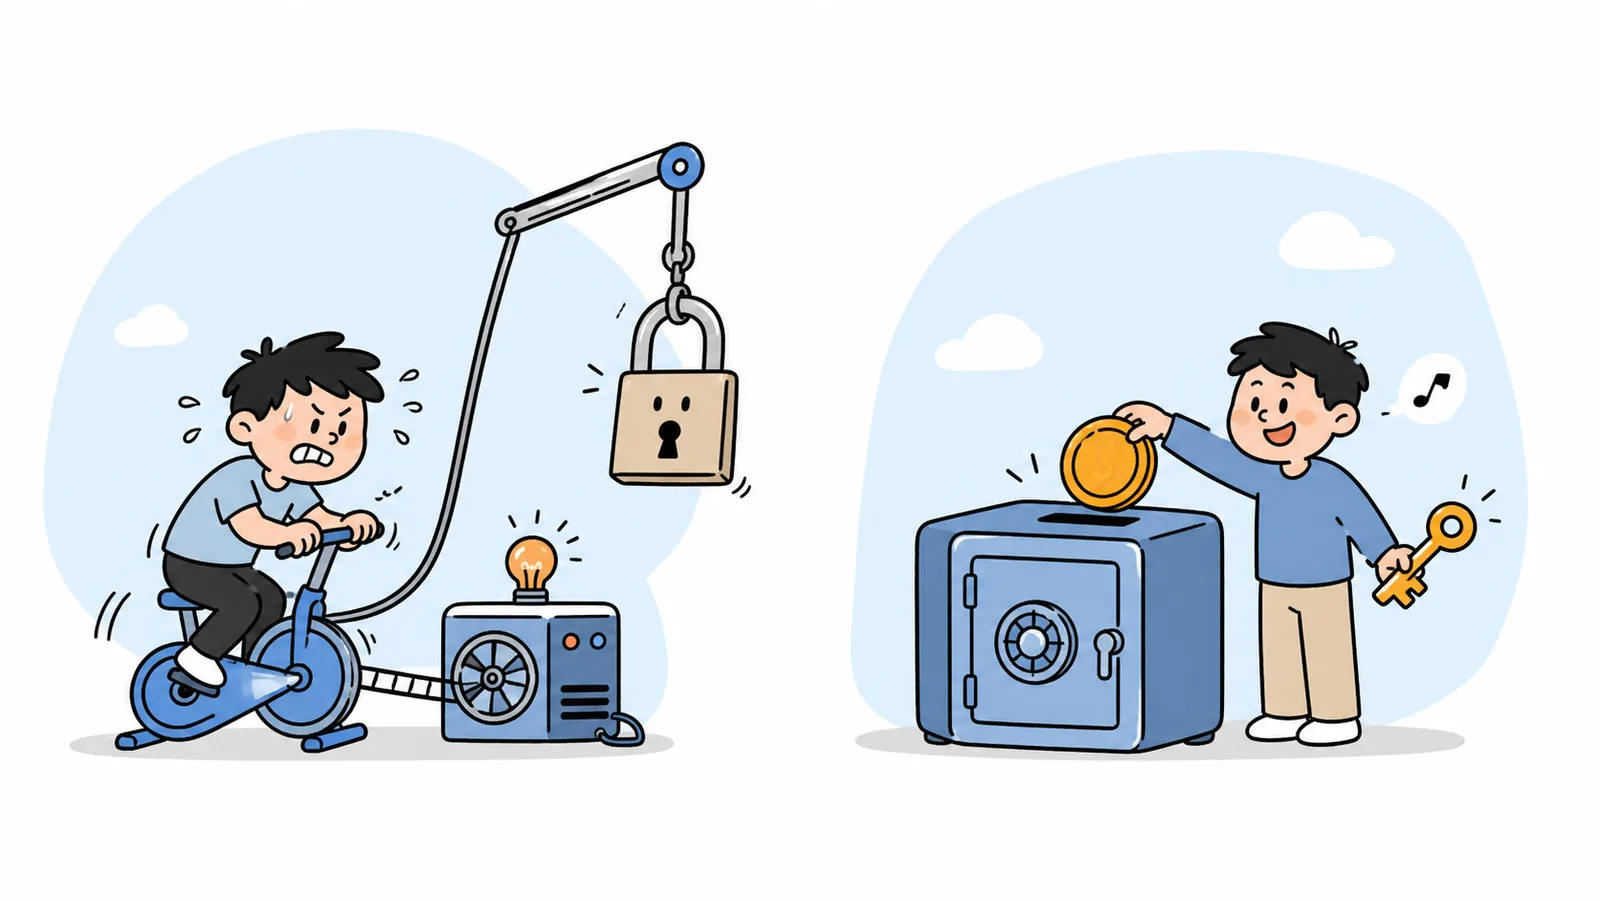
3. 其他衍生共識演算法
除了 PoW 與 PoS,尚有授權股權證明(DPoS)以及常用於企業聯盟鏈的實用拜占庭容錯演算法(PBFT)。PBFT 透過節點間的多輪投票決策,能夠達到秒級的確定性(Finality),但節點擴展性受限,適合參與者身份已知的封閉式網絡。
區塊鏈不可能三角(Blockchain Trilemma):著名加密學家提出的理論指出,任何區塊鏈系統很難同時完美實現「去中心化(Decentralization)」、「安全性(Security)」與「可擴展性(Scalability)」。系統設計必須在三者之間進行權衡與取捨。
去中心化信任的邊界、現實限制與預言機瓶頸
探討區塊鏈技術時,必須客觀看待其安全邊界與適用場景。根據中倫律師事務所關於區塊鏈存證的研究報告,鏈上數據的不可篡改性建立在共識機制之上。若單一實體控制了多數算力或質押權益,仍可能發動鏈重組或雙重支付,因此小規模私有鏈或節點過度集中的公鏈仍存在一定安全隱憂。
此外,《自動化學報》的區塊鏈安全研究亦明確指出,區塊鏈驗證機制能保證鏈上數據寫入後無法遭非法篡改,但無法保證輸入源頭數據本身的真實性。例如:若在供應鏈上游將偽造的檢驗報告寫入區塊鏈,區塊鏈只會忠實地記錄這筆不實資料,無法自動識別實體世界的真偽。
預言機問題(The Oracle Problem)
由於區塊鏈網路是一個封閉且決定性的運算環境,鏈上智慧合約無法直接讀取網際網路上的外部 API(如即時天氣、股票價格或快遞物流狀態)。若不同節點各自讀取外部數據,可能因時間差產生不一致的結果,導致共識破裂。因此,必須透過「去中心化預言機(Decentralized Oracles)」將鏈外真實世界數據傳入鏈上。預言機成為連接物理世界與數位信任不可或缺、卻也需要謹慎管理風險的橋樑。
一筆交易的生命週期與 Gas 計費機制
理解區塊鏈運作的最直觀方式,是追蹤一筆交易從發起到完成的完整流程:
- 發起與簽署:用戶在錢包輸入接收方帳戶位址與金額,錢包自動附上計數器(Nonce)以防止重放攻擊(Replay Attack),並以私鑰完成數位簽章。
- 網絡廣播:交易資料被發送至 P2P 網絡中的相鄰節點,各節點初步驗證簽章與帳戶餘額是否符合規則。
- 進入記憶體池(Mempool):通過初步驗證的交易在待處理池中排隊。用戶所設定的交易手續費(Gas Fee)高低將決定其被打包的優先順序。
- 打包出塊與執行:驗證者將多筆交易打包成新區塊,並透過共識演算法爭取上鏈資格。若涉及智慧合約,節點在本地虛擬機中執行程式碼。
- 區塊確認與廣播:新區塊被廣播至全網,其他節點確認無誤後接在原有區塊鏈末端。比特幣大額交易通常建議等待 6 個以上的區塊確認;以太坊則依據 PoS 最終確定性機制進行判定。
- 交易完成與持久化:雙方帳戶餘額或合約狀態更新,紀錄永久儲存於分散式帳本中。
智慧合約:自動執行的去中心化程式碼
如果區塊鏈僅用於記錄交易,其功能類似於唯讀且防篡改的分散式帳本。而智慧合約(Smart Contracts)的引入,則讓區塊鏈進化為可執行複雜邏輯的去中心化運算平台。
智慧合約是一段部署在區塊鏈上的程式碼,運行於去中心化虛擬機(如以太坊 EVM)中。當預設條件被觸發且獲得網絡共識時,合約會自動執行相應指令,中間不需要人工干預。
例如在房屋租賃場景中,若押金已轉為鏈上資產並鎖定於合約中,合約可設定條件:「租約期滿且 14 天內出租方未於鏈上提出異議,押金自動退還承租方帳戶」。整個過程完全由程式碼控制,顯著降低履約協調成本與違約風險。然而,智慧合約一旦部署便無法輕易修改,若程式碼存在邏輯漏洞(如重入攻擊漏洞 Re-entrancy Vulnerability),可能導致資產損失,因此嚴格的程式碼審算(Code Audit)成為部署前的必要環節。
區塊鏈的架構分層與擴展方案對比
為便於整體理解區塊鏈技術生態全貌,可將區塊鏈系統劃分為以下五個主要層級架構:
| 層級 | 核心功能與技術元件 | 常見範例 |
|---|---|---|
| Layer 0 (網絡傳輸層) | P2P 節點通訊、底層數據傳輸協定、跨鏈通訊基礎設施 | Libp2p、Polkadot Relay Chain、Cosmos SDK |
| Layer 1 (底層主鏈) | 資料結構、梅克爾樹、共識演算法 (PoW/PoS)、密碼學驗證 | 比特幣主網 (Bitcoin)、以太坊主網 (Ethereum) |
| Layer 2 (擴展層) | 鏈下計算與交易打包,減輕主鏈負擔以提升 TPS 與降低手續費 | Arbitrum、Optimism (Rollups)、閃電網絡 |
| Application (應用層) | 智慧合約應用、去中心化金融 (DeFi)、錢包介面與 DApp | Uniswap、ENS 域名服務、企業供應鏈存證系統 |
| Governance (治理層) | 軟硬分叉規則、協定升級改進提案 (EIP/BIP)、鏈上投票 | EIP 提案機制、DAO 去中心化自治組織 |
常見問題解答(FAQ)
Q1:區塊鏈上的交易資料完全匿名嗎?
主流公鏈(如比特幣、以太坊)通常是「擬匿名(Pseudonymous)」而非完全匿名。所有交易紀錄與帳戶位址皆公開可查,一旦某個位址與現實世界中的身份(如交易所 KYC 實名認證)產生連結,該位址的所有歷史資金流向將完全透明。
Q2:如果忘記私鑰或助記詞,資料或資產還能找回嗎?
在非託管錢包(Self-custody Wallet)架構下,私鑰是唯一的控制權憑證。由於去中心化網絡沒有中央伺服器或客服人員,若私鑰遺失且未設定社交恢復(Social Recovery)等特殊安全機制,密碼學上無法透過任何中介機構予以重置或找回。
Q3:企業是否一定需要使用區塊鏈?
不一定。區塊鏈的核心價值在於解決「多方互不信任且需要共同維護同一帳本」的協作難題。若系統僅供單一機構內部使用,或參與者之間已具備高度法律約束力與信任關係,採用傳統集中式資料庫(如 SQL/NoSQL)通常效率更高、回應更快且維運成本顯著降低。
Q4:公有鏈、聯盟鏈與私有鏈有何差異?各自適用於哪些場景?
公有鏈(Public Chain)對所有人開放,去中心化程度最高但效率較低,適合無許可資產發行;聯盟鏈(Consortium Chain)由指定的多個機構共同維護,兼顧效率與隱私,適合跨行清算或跨國供應鏈追溯;私有鏈(Private Chain)由單一機構掌控,主要用於機構內部沙盒測試或稽核存證。
Q5:量子電腦發展是否會破解區塊鏈的密碼學基礎?
量子計算機的 Shor 演算法理論上能在多項式時間內破解現有的 ECC 橢圓曲線加密,對數位簽章帶來潛在威脅。不過,雜湊函數(如 SHA-256)對量子攻擊具備較高的抗性(Grover 演算法僅能將安全強度減半)。目前區塊鏈社群已積極研究並逐步引進「後量子密碼學(Post-Quantum Cryptography)」演算法,確保技術能平滑過渡並維持安全性。