
2008年10月31日,密碼學郵件列表(cryptography mailing list)上出現一則帖文,標題是「Bitcoin P2P e-cash paper」,附上一條指向九頁文件的連結,署名是Satoshi Nakamoto。這則歷史記錄至今仍完整保存在 metzdowd 密碼學郵件列表 2008 年 10 月 31 日的存檔頁,而原始論文亦長年收錄於 Bitcoin.org 官方白皮書 PDF。那時距離雷曼兄弟破產保護約六個星期,各國央行陸續推出救市措施,市場對傳統金融體系的信任降至低點。這份文件沒有引用任何金融機構的數據,也沒有監管建議,開場第一句就直奔一個純粹的工程技術解法。
這份白皮書被翻譯成數十種語言,被反覆引用、演繹與討論。真正從第一節推導至最後一節的讀者並不算多,因為它本質上是一篇嚴謹的工程論文:章節間緊密相扣,沒有冗餘鋪陳。掌握中本聰白皮書重點,關鍵在於理解其如何一步步拆解支付信任成本,並以密碼學與經濟博弈構建自運轉網絡。
白皮書真正要解決的問題:雙重支付與信任成本
標題「Peer-to-Peer Electronic Cash System」已直接指明核心目標。在純數位環境中,複製資料的成本極低,若沒有中央節點記帳,付款人很容易將同一筆數位資產同時發送給不同對象,即雙重支付(Double-Spending)問題。傳統體系依賴銀行等可信第三方核對餘額並仲裁糾紛,但中本聰在第1節開篇就點出這套中介機制的結構性代價:
Commerce on the Internet has come to rely almost exclusively on financial institutions serving as trusted third parties to process electronic payments.(網上商業幾乎完全依賴金融機構作為可信第三方來處理電子支付。)
依賴中介必然伴隨交易可逆性,而可逆性促使商家索取更多客戶資訊以防範詐欺,這導致小額日常支付在繁瑣的風控成本下難以落實。白皮書給出的解答非常純粹:用密碼學證明取代第三方信任。整篇論文的所有架構設計,皆是圍繞此一目標展開。
交易、數位簽章與時間戳伺服器
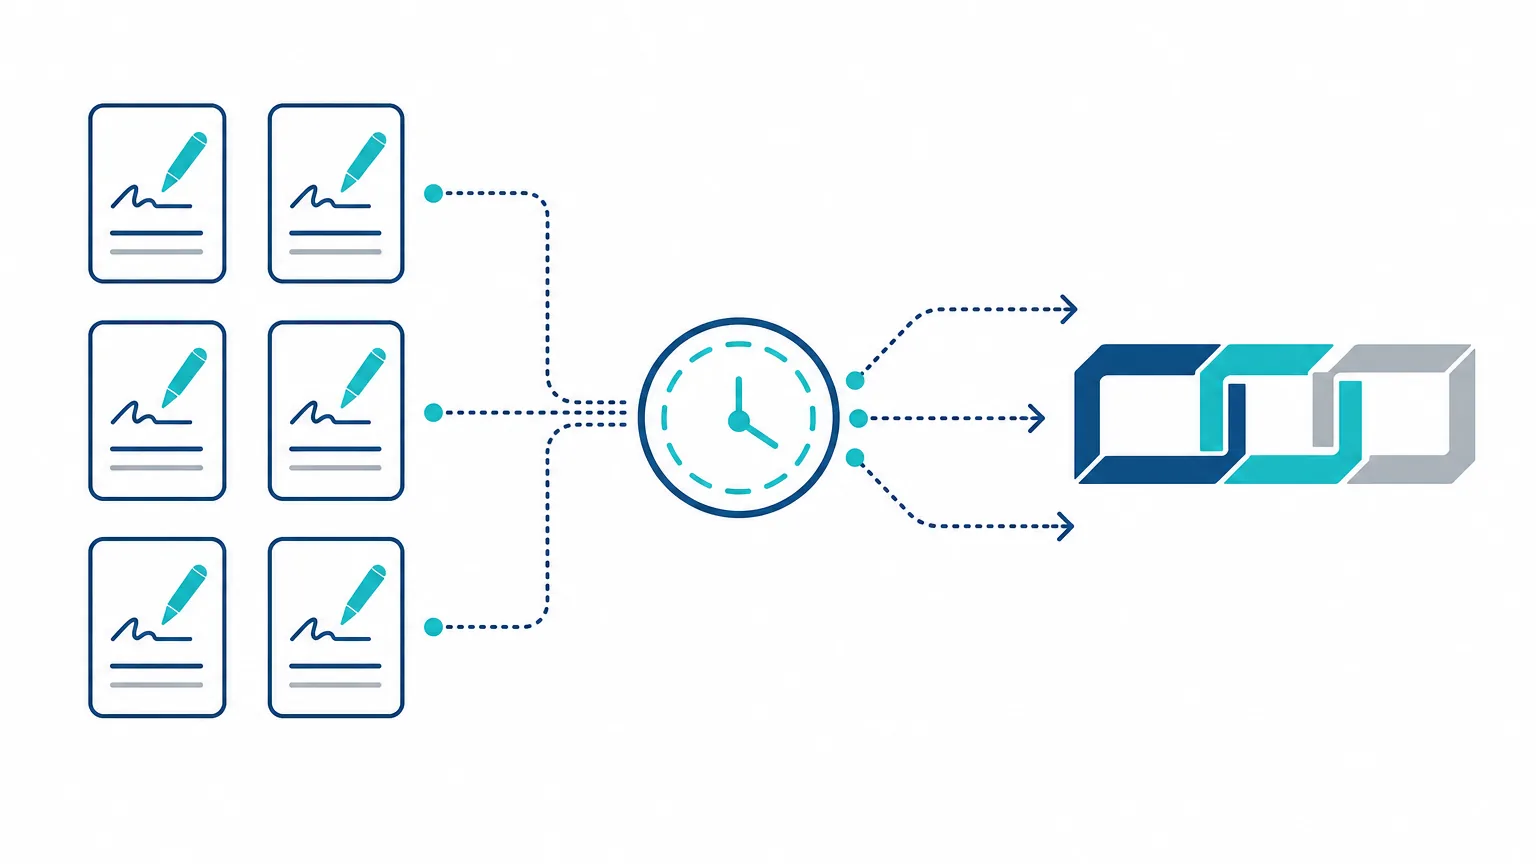
第2節定義了「電子貨幣」的數學形態:一串數位簽章鏈(Chain of Digital Signatures)。每位擁有者透過對前一筆交易雜湊值與下一位所有者的公鑰進行數位簽署,完成所有權轉移。簽章保證了資產動用權的合法性,驗證過程完全不需第三方介入。
然而單純的簽章無法判定付款人是否曾將同一筆錢簽給另一個人。要證明一筆交易「不存在於歷史中」,唯一途徑是讓全體節點感知所有交易發生的先後順序。第3節因此引入了分散式時間戳伺服器(Timestamp Server),將一批交易資料進行雜湊運算並蓋上時間戳,且每枚時間戳均包含前一枚時間戳的雜湊值,形成一環扣一環的不可篡改序列。此處借鑑了 Haber 與 Stornetta 於 1991 年提出的數位時間戳文獻,奠定了鏈式資料結構的基礎。
工作量證明:以算力達成無中心共識
第4節是白皮書的技術核心——工作量證明(Proof-of-Work, PoW)。為了解決點對點網絡中誰有權決定記帳順序的問題,中本聰參考 Adam Back 的 Hashcash 機制,要求節點在區塊中尋找一個隨機數(Nonce),使整個區塊的雜湊值滿足指定的難度條件(例如開頭具備若干個零)。計算過程只能依靠暴力窮舉,但其他節點驗證結果僅需一次雜湊計算。
一CPU一票的投票邏輯
白皮書以「one CPU one vote」定義網絡決策權。節點無需註冊身分,而是透過算力表達立場:認可某個區塊,就在其後繼續延伸計算;否定該區塊,則拒絕在其基礎上浪費算力。最長鏈代表了投入最多工作量證明的歷史紀錄,成為網絡公認的唯一真本。
難度調整機制的本質
第4節末尾指出,工作量證明的難度由一個移動平均值動態調整,目標是維持區塊產生的平均速率。白皮書並未在正文中寫入「每兩週」或「十分鐘」等固定參數,具體參數是落實在後續源碼實作中(如 Bitcoin Core 規定每 2,016 個區塊動態調整一次)。出塊時間本質上是指數分佈的隨機過程,不同區塊間隔幾分鐘或數十分鐘皆屬機率分佈範疇。
第5節的網絡運作六步驟
白皮書第5節以高度精煉的條目,勾勒了整個分散式網絡的日常運轉規則:
- 新交易向所有節點廣播。
- 每個節點把收到的交易打包進一個候選區塊。
- 每個節點各自嘗試為其候選區塊尋找符合難度的工作量證明。
- 當節點找到證明時,立即向全網廣播該區塊。
- 其他節點僅在該區塊內所有交易均合法且未被重複花費時,才接受該區塊。
- 節點接受該區塊的方式,是以其雜湊值作為前向指標,開始運算下一個區塊。
若兩個節點同時廣播了不同區塊,網絡會短暫出現分叉。節點會先在最早收到的分支上工作,但同時保留備份;一旦另一條分支率先延長,所有節點將自動切換至更長的工作量鏈上,確保系統在無管理者的情況下收斂一致。
激勵結構與賽局設計
第6節解決節點持續貢獻算力的動機。中本聰設計了雙重激勵機制:首先是每個區塊第一筆特殊交易(Coinbase Transaction)產生的全新貨幣補貼;其次是交易手續費。當預定總量的貨幣全數釋出後,手續費將平穩過渡為系統安全的主要支撐力量。
值得注意的是,「總量2,100萬枚」與「每210,000區塊減半」等具體數字並未寫入白皮書,白皮書僅陳述了貨幣發行遞減與手續費替換的總體架構。以下為落實於 Bitcoin Core 共識規則下的產出進程參考:
| 時間節點 | 單區塊補貼 | 累計發行比例(以2100萬理論上限計) |
|---|---|---|
| 2009年1月 | 50 BTC | 起始發行 |
| 2012年11月 | 25 BTC | 約 50.0% |
| 2016年7月 | 12.5 BTC | 約 75.0% |
| 2020年5月 | 6.25 BTC | 約 87.5% |
| 2024年4月 | 3.125 BTC | 約 93.75% |
註:數據依據 Bitcoin Core 原始碼發行規則整理,統計截至 2026 年。
中本聰在此提出精妙的賽局論證:若攻擊者積累了超過半數的算力,其選擇誠實記帳賺取新幣與手續費的收益,將遠高於發起雙花攻擊破壞自身資產信用所帶來的潛在利益。
Merkle 樹與簡化支付驗證(SPV)
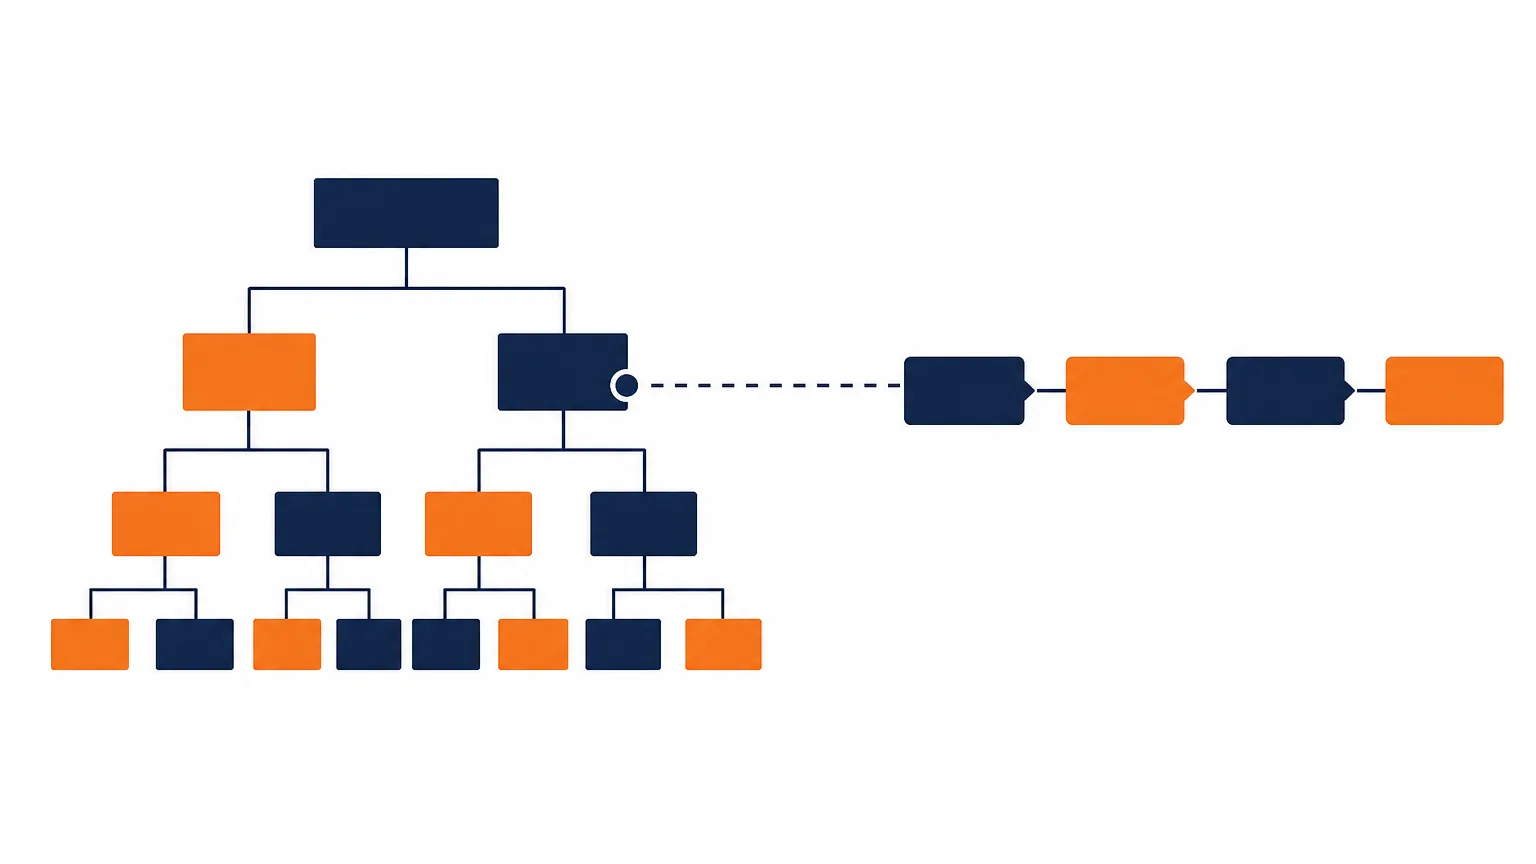
第7節與第8節為擴展性與終端應用提供了技術基石。透過 Merkle 樹(Merkle Tree),區塊內的大量交易被層層雜湊,最終僅在 80 位元組的區塊頭(Block Header)中保留一個 Merkle 根雜湊。
輕量節點無需下載龐大的歷史帳本,只需同步區塊頭鏈,並透過 Merkle 證明路徑向全節點索取特定交易的存在性依據。這種簡化支付驗證(Simplified Payment Verification, SPV)機制,讓行動設備與輕錢包的高效運作具備了現實可行性。
隱私與防禦概率計算
白皮書第10節論述了系統的隱私邊界。由於帳本公開透明,隱私防線建立在公鑰匿名上。中本聰特別提醒:當一筆交易包含多個輸入時,這些輸入必定源自同一實體,容易產生關聯性洩漏。這表明系統設計初衷是「匿名性」而非絕對「抗追蹤」。
第11節則以泊松分佈計算了雙花攻擊在不同算力佔比下的成功機率,並展示了隨確認區塊數增加,攻擊成功率呈指數級衰減的數學推導。常被引用的「六次確認」並非白皮書的硬性強制規定,而是基於機率模型由業界工程實踐所總結的安全慣例。
常見認知誤區對照
- 誤區一:白皮書規定了 2100 萬枚總量 —— 正文僅提及貨幣遞減釋放,具體數值由源碼常數決定。
- 誤區二:白皮書提出了「區塊鏈」名詞 —— 原文僅使用「chain of hash-based proof-of-work」等描述性語句。
- 誤區三:白皮書強制六次確認為不可逆標準 —— 該節僅提供機率分佈推算,具體確認數取決於接收方的風險偏好。
- 誤區四:白皮書即完整規格說明書 —— 包含 1MB 區塊上限、地址格式編碼等關鍵參數,皆是在後續程式碼演進中逐步加入。
常見問題解答(FAQ)
Q1:中本聰白皮書中最核心的創新是什麼?
在於將分散式時間戳、工作量證明與最長鏈規則有機結合,透過經濟激勵與密碼學博弈,首次在無需中心仲裁者的情況下解決了數位現金的雙重支付問題。
Q2:為什麼說工作量證明能夠防止帳本被篡改?
因為篡改過去的交易需要重新計算該區塊以及之後所有區塊的工作量證明,只要誠實節點掌控多數算力,攻擊者計算新分叉鏈的速度就無法超越誠實鏈。
Q3:SPV 輕節點驗證是否具備與全節點相同的安全性?
SPV 節點僅驗證區塊頭與 Merkle 路徑,無法獨立檢驗全部交易規則,其安全性高度依賴全網誠實算力佔優的假設;全節點則能獨立驗證每一筆交易的合法性。
Q4:當全部比特幣被挖完後,網絡如何維持運作?
白皮書第6節明確規劃,隨新增貨幣補貼逐步遞減,交易手續費將承接主要激勵角色,為礦工提供持續維護網絡安全與打包交易的經濟動力。


