
多數手機錢包 App 都支援指紋或面容解鎖。手指按下去、鏡頭看一眼,錢包就開啟,餘額、交易記錄、簽名按鈕隨即可用。這個流程順暢到一定程度,容易讓人產生誤解:既然只有自己的生物特徵能開,別人拿到裝置就無法動用資金。
手機端生物辨識的核心邏輯十分純粹。在絕大多數情況下,它只負責回答一個問題:現在拿著這台裝置的人,是否為已登記的機主。它輸出一個驗證結果並交給作業系統或應用程式處理,其本身不直接保管私鑰,也不為鏈上資產提供額外的加密保護。決定資金防護強度的關鍵,在於錢包在收到「已驗證」訊號之後採取的架構設計。
一種標準架構是將私鑰或助記詞存放於系統級金鑰庫(如 iOS Keychain、Android Keystore),並宣告存取時必須通過用戶驗證。在此模式下,生物辨識是調用底層加密金鑰的必要條件。若要繞過該機制,必須攻破安全隔離區(如 Secure Enclave、StrongBox 或 TrustZone),攻擊門檻極高。
另一種常見做法是將私鑰用一組存於本機的密碼加密,生物辨識僅作為操作介面的開關。若該密碼僅存放於 App 的資料目錄中,攻擊者一旦獲取目錄讀取權限,或是取得未重啟的解鎖裝置,這道防線的實質防護力便相當有限。
針對錢包生物辨識安全限制的架構設計,有一個重要技術機制:與生物特徵強綁定的金鑰,通常會在系統新增或刪除生物特徵時自動失效(如 Android setInvalidatedByBiometricEnrollment(true) 機制)。這是為了防止攻擊者在取得裝置密碼後私自錄入新指紋來簽名交易。此時金鑰失效需要重新匯入或設定,屬於底層安全防護的正常現象。
指紋辨識的運作機制與潛在邊界
指紋感測器主要讀取脊線圖案,常見技術包含電容式、光學式與超聲波式。感測器採集特徵點後將其轉化為數學特徵模板存入安全區域,而非保存原始指紋圖像。
這項機制衍生出兩個客觀事實:
- 容錯比對機制:為了日常解鎖體驗,演算法允許手指在部分偏移、局部接觸或特定角度下通過驗證。
- 物理偽造可能:在實驗室環境下,利用導電膠、感光樹脂或精細模具複製高精度指紋模,確實存在欺騙部分消費級感測器的案例。但此類攻擊需要目標高解析度指紋、專業製模工藝與反覆嘗試,屬於特定條件下的物理攻擊,並非隨意即可達成。
指紋殘留與手指狀態亦是影響因素。螢幕與感測器表面的油脂殘留可能被特定設備提取;而手指潮濕、脫皮或乾裂時,辨識率會下降並促使系統降級為備用 PIN 碼或密碼驗證。此時,整個認證鏈的安全下限將由備用密碼的複雜度決定。
面容辨識的技術特性與盲區
主流三維面容辨識(如 Apple Face ID 技術)透過結構光投射數萬個紅外光點建立立體深度圖,配合紅外影像進行比對,能有效防禦一般二維照片或螢幕重放攻擊。然而在特定物理場景下,仍需注意其邊界:
官方技術文檔指出,長相極為相似的雙胞胎、近親以及臉部特徵尚未定型的幼童,誤識機率相對高於隨機大眾。此外,系統具備自適應學習能力,會隨外觀微調特徵權重。
注視感知(Attention Awareness)是重要的防禦開關。啟用時,系統要求使用者睜眼且視線注視螢幕;若關閉注視感知,在睡眠或意識不清狀態下,裝置面朝臉部即可完成驗證,大幅降低了非自願解鎖的門檻。
至於高精度 3D 面具攻擊,雖然在安全實驗室中曾被驗證,但由於製作成本高昂且需要多角度深度數據,非針對特定高價值目標的常態犯罪手段。日常防護重點仍在於開啟注視感知,防止無意識狀態下的面部對準。
生物特徵的不可更換性與全域權限風險
密碼外洩可以立即重設,助記詞外洩可以轉移資產,但人體生物特徵無法重新發行。這是資產防護領域最核心的結構特性。
在標準作業系統架構下,生物特徵模板被加密鎖定在硬體安全隔離區內,外部 App 僅能接收系統返回的布林值(驗證通過與否),無法直接讀取指紋或面容原始數據。但部分中心化服務若採用第三方雲端人臉比對、活體檢測或 KYC 採集,相關生物特徵影像若在傳輸或雲端儲存環節外洩,將造成長期難以挽回的風險。
另外,手機生物辨識通常屬於全域共享憑證。一枚指紋同時用於解鎖手機、銀行應用以及加密貨幣錢包。一旦手機處於解鎖狀態或受迫解鎖,所有依賴系統單次驗證的應用程式都可能暴露在風險之中。
從解鎖到簽名:授權範圍決定損失上限
生物辨識在錢包中的應用,依授權粒度可劃分為三種模式:
- 逐筆驗證:每次發起交易、呼叫私鑰簽名時均需單獨調用生物辨識,安全隔離度最高。
- 時效視窗:首次登入後維持數分鐘免密狀態,在此期間內可直接廣播交易,易受短暫離手攻擊。
- 常態維持:應用程式在後台運行期間持續保持解鎖授權,安全風險最大。
此外,必須區分「身分確認」與「交易意圖」。生物辨識僅能證明「當前操作者為機主」,無法驗證「機主是否理解合約內容」。在盲簽(Blind Signing)或惡意授權場景中,即使生物辨識完全合規,用戶仍可能因簽署惡意智能合約而損失全部代幣或授權額度。
常見被盜路徑與防護維度分析
| 風險情境 | 生物辨識失效原因 | 對應防禦層級 |
|---|---|---|
| 遭遇直接人身脅迫 | 生物特徵無法隱藏,受迫下可快速完成識別 | 資產冷熱分離、多簽授權架構(以人身安全為第一優先) |
| 睡眠或無意識狀態 | 注視感知關閉時,被動對準臉部即可解鎖 | 強制開啟注視感知、設定簽名逐筆二次驗證 |
| 惡意合約誘導簽名 | 系統正常確認身分,但無法解析合約惡意邏輯 | 關閉盲簽(若錢包支援)、啟用交易模擬與解析外掛 |
| 雲端備份遭入侵 | 助記詞外洩發生在雲端層,繞過本機硬體防護 | 助記詞實體離線冷備份,禁止截圖與雲端同步 |
| 電信 SIM 卡被盜補 | 電信認證發生於營運商層面,與手機生物辨識無關 | 電信帳戶加設專屬核驗密碼、移除簡訊作為重設依據 |
| 惡意無限額度授權 | 簽名當下合法通過,但合約權限被長期濫用 | 定期使用授權管理工具撤銷無效 Allowance,採用限額授權 |
多元認證機制的橫向對比
| 認證類型 | 保護範圍 | 憑證重置能力 | 脅迫情境防護 |
|---|---|---|---|
| 指紋辨識 | 本機作業系統授權與金鑰調用 | 不可重置,僅能停用或換手指 | 低(受物理壓迫無法隱藏) |
| 面容辨識 | 本機作業系統授權與金鑰調用 | 不可重置,僅能停用 | 低至中(依賴注視感知狀態) |
| 裝置複雜密碼 | 本機解鎖與底層金鑰衍生派生 | 可隨時更改 | 中(存在被逼迫說出的可能) |
| 硬體錢包獨立 PIN | 硬體安全晶片(Secure Element) | 可重置,具備輸錯自動銷毀機制 | 較高(支援重置保護機制) |
| 助記詞 Passphrase | 派生完全不同的隱藏錢包地址 | 可建立多組獨立空間 | 高(具備合理的否認性機制) |
通行密鑰(Passkey / WebAuthn)的架構演進
近年基於 FIDO2 / WebAuthn 標準的通行密鑰(Passkey)技術逐漸引入錢包設計。其與傳統「生物辨識解密本機助記詞」在底層邏輯上存在顯著差異:
在 Passkey 體系中,非對稱金鑰對由硬體安全模組直接生成,私鑰不出晶片,App 與遠端伺服器僅持有公鑰並驗證簽名挑戰。生物辨識在該架構下僅作為解鎖安全元件內部私鑰簽名權限的本地因子。
然而,Passkey 現行實作分為兩類型態:
- 裝置綁定型(Device-bound Passkey):私鑰嚴格保留在單一實體設備的安全元件中,無法跨裝置導出。
- 雲端同步型(Synced Passkey):金鑰透過平台生態系統(如 Apple iCloud 鑰匙圈、Google 密碼管理工具)進行端到端加密同步。雖然便利性大幅提高,但安全邊界實質上轉移到了雲端帳號及主帳號的雙重驗證強度上。
對於加密自託管資產,Passkey 提供了一種不直接暴露助記詞的簽名替代方案,但在帳號找回與社交恢復設計上,仍需依賴健全的合約層或門限簽名(MPC)邏輯。
自託管環境下的多層防護構建
單一維度的生物辨識無法應對鏈上資產的所有攻擊面。合理的防禦架構需在四個獨立層次上建立屏障:
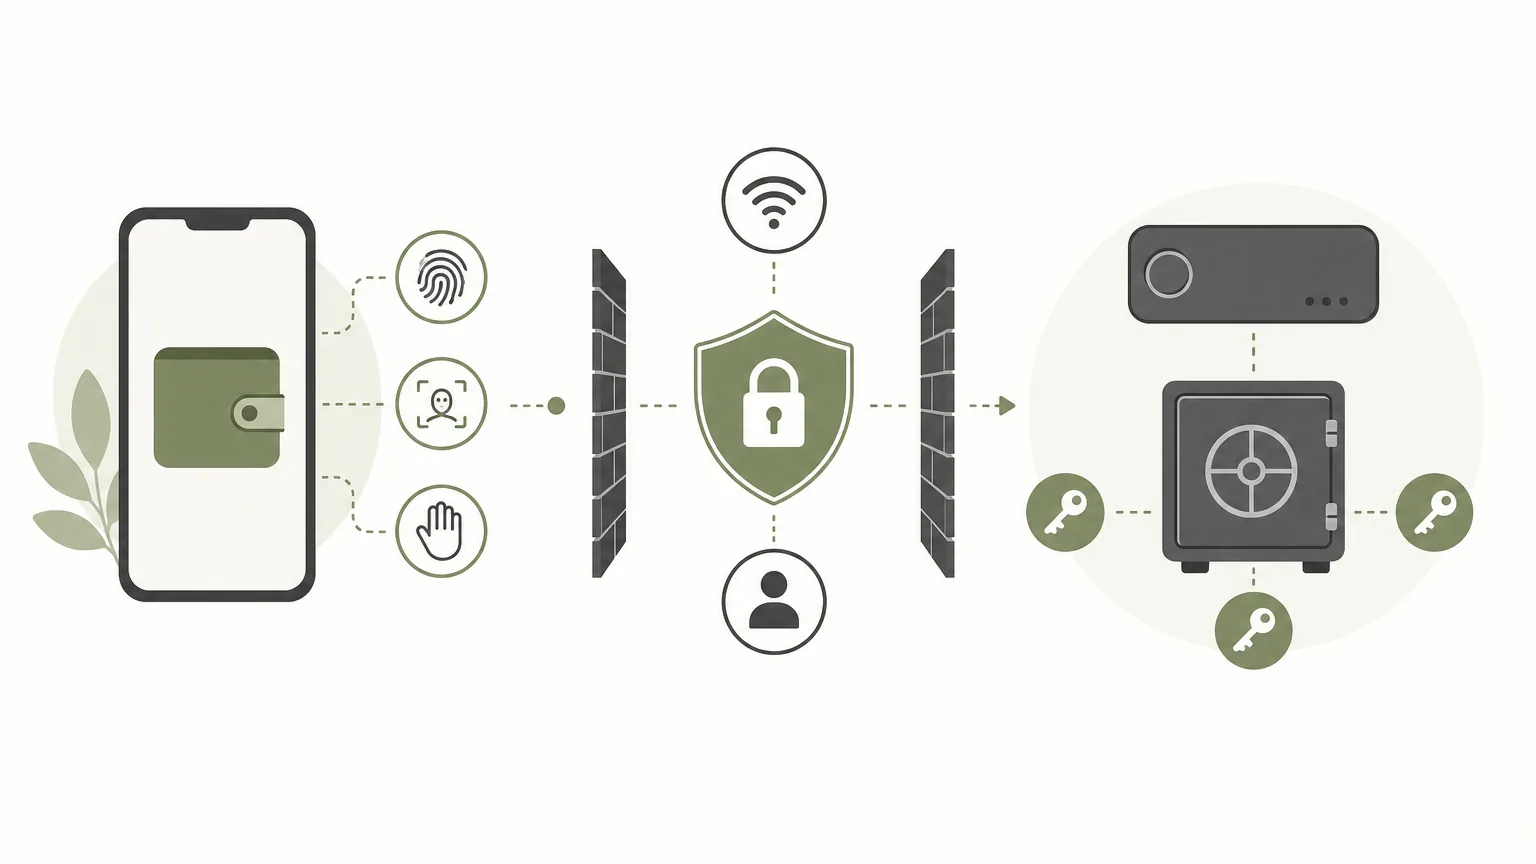
- 身分驗證層:啟用高強度裝置密碼,開啟面容辨識注視感知,設定錢包應用每次呼叫簽名均需重新驗證。
- 架構容災層:對於大額資金,採用多簽(Multi-Sig)或 MPC 門限簽名方案,確保單一裝置被盜或受迫時無法直接完成廣播。
- 資產隔離層:落實冷熱錢包分離。日常隨身手機僅存放少量高頻交互資金;核心資產存放於離線冷錢包或獨立硬體中。
- 合約安全層:關閉盲簽模式(在支援的客戶端上),在簽名前利用安全外掛或模擬工具檢驗交易調用路徑,定期撤銷過期與無限額授權。
在涉及電信安全方面,需注意 SIM PIN 僅保護實體 SIM 卡在被拔出插入他機時不被濫用;而針對營業廳層面的號碼補辦或轉台(SIM Swapping),應主動向電信營運商申請加設個人核驗密碼,並徹底解除將簡訊驗證碼作為核心帳號找回的唯一手段。
常見問題解答(FAQ)
Q1:錢包 App 支援 Face ID,是否代表我的私鑰會被上傳給錢包開發商?
不會。在 iOS 及主流 Android 系統的標準架構下,生物特徵的辨識與比對全部在本地硬體安全區(如 Secure Enclave)內完成,應用程式僅能獲取系統返回的驗證成功與否訊號,無法獲取面容或指紋的原始數據或特徵模板。
Q2:如果手機重新登記了新的指紋,原有的加密錢包還安全嗎?
具備規範安全架構的錢包會在系統金鑰庫綁定生物特徵變更作廢機制。一旦系統有指紋新增或刪除,原先綁定生物辨識的金鑰授權會自動失效,必須重新輸入主密碼或匯入助記詞,以防止入侵者私自錄入指紋竊取資產。
Q3:既然生物辨識在受迫時無法隱藏,普通用戶該如何降低被盜風險?
最有效的策略是落實「冷熱分離」與「多簽防護」。隨身攜帶的手機僅配置用於日常小額支付的熱錢包;大額資產存放在獨立的硬體錢包或多簽合約中。在此架構下,即使隨身設備被物理奪取,攻擊者也無法動用核心資產。
Q4:為什麼設定了 Face ID,簽署惡意智慧合約時資產還是被轉走了?
生物辨識僅負責驗證「操作者身分」,無法審查「交易內容意圖」。如果用戶在前端簽署了包含無限轉移權限或惡意合約調用的交易,生物辨識會如實執行授權,因此必須配合交易解析外掛與授權限制共同防護。


