
日常出門,許多人身上帶着的「錢包」往往不只一種:口袋裡的實體皮夾、手機裡的各類電子支付工具,以及管理數碼資產的加密貨幣錢包。三種錢包的底層運作邏輯與面臨的威脅各異,保障錢包安全的防護手段絕不能混為一談。唯有釐清每一類工具的弱點,建立正確的防盜、防騙與備份流程,才能全面降低資產與個人資料的風險。
實體銀包:防範實體失竊與證件資料外洩
實體銀包一旦遺失,真正的損失往往不只是現金,而是補辦各類證件與銀行卡所需的時間與行政成本。減少不必要的攜帶物品,是控制風險的第一道防線。
出門攜帶物的精簡原則
- 只帶必需卡片:日常外出僅攜帶當天需要的八達通、一張信用卡及提款卡,其餘證件或會員卡妥善留在家中。
- 證件與銀行卡分開收納:身分證明文件與主要銀行卡避免放在同一個夾層,降低一次性全數遺失的機率。
- 切勿存放敏感紙條:禁止在銀包內夾帶寫有提款密碼、網銀登入憑證或保險箱號碼的便條。
- 遮蓋卡片安全碼:信用卡背面的 CVV 碼可用防窺貼紙遮蔽,亦切勿將清晰的卡片正反面照片存放於未加密的手機相簿內。
隨身存放位置與警覺性
後褲袋是極易滑落且容易被扒竊的收納位置。在公共交通工具或人潮擁擠區域,應將隨身包移至胸前視線範圍內,或置於有拉鍊的外套內袋中。在公眾場所如餐廳或咖啡店,離開座位時務必隨身攜帶銀包,避免給他人順手牽羊的機會。
實體銀包遺失緊急應對次序
| 步驟 | 處理動作 | 重點說明 |
|---|---|---|
| 1 | 即時停卡與凍結 | 使用官方銀行 App 的「報失卡」功能或致電熱線,暫停信用卡、提款卡及具自動增值功能的八達通。 |
| 2 | 核對未授權交易 | 檢查近期帳單紀錄,若發現可疑盜刷,立即向發卡機構提出爭議款項申請。 |
| 3 | 警署報案取得編號 | 前往就近警署或透過電子報案中心登記,保留報案編號以利後續補辦證件與保險索償。 |
| 4 | 預約補領個人證件 | 向入境事務處預約補辦身份證,並透過相關機構辦理回鄉證、駕駛執照等補發程序。 |
電子錢包:強化裝置防線與辨識各類釣魚欺詐
隨着行動支付普及,手機本身已成為日常資金的閘口。保護電子錢包的核心,在於嚴格控管裝置系統權限與通訊憑證。
裝置層面與系統安全設定
- 設定高強度螢幕鎖定:採用六位數以上非連續、無規律的密碼,並開啟多次密碼錯誤後清除資料之設定。
- 啟用 SIM 卡 PIN 碼:防止手機遺失後 SIM 卡被取出安裝至其他裝置接收驗證短訊。依據 Apple 及 Android 官方指引,可在設定中的「流動網絡」內開啟「SIM PIN」防護。
- 隱藏鎖定畫面通知內容:關閉鎖定螢幕上的短訊與通訊應用程式預覽,避免一次性驗證碼(OTP)直接暴露在螢幕上。
- 預先啟用遠端定位與清除:確保「尋找我的裝置」處於啟用狀態,以便在緊急時刻執行遠端鎖定或資料抹除。
收窄支付與轉賬權限
在 Apple Pay、Google Wallet 或各類支付工具中,僅綁定日常小額消費專用的信用卡,避免將高信用額度的主要卡片全部加入。此外,可於銀行應用程式內手動調低每日非登記收款人轉賬上限,並開啟新增收款人的即時電郵與短訊通知。
常見電子支付騙局與應對
| 詐騙手法 | 特徵識別 | 正確處理方式 |
|---|---|---|
| 假冒機構釣魚短訊 | 以「積分過期」、「帳戶異常」為由,附帶不明外部短網址。 | 絕不點擊短訊連結,自行開啟官方 App 或輸入官方網址查詢。 |
| 偽冒客服與螢幕共享 | 自稱銀行或電訊商,要求下載遠端控制軟件或共享手機畫面。 | 立即中斷通話。正規金融機構絕不會要求讀取用戶螢幕或索取 OTP。 |
| 偽造靜態收款二維碼 | 商戶實體二維碼被貼上偽造貼紙,款項轉入不明私人帳戶。 | 掃描後仔細核對收款商戶名稱與店名是否一致再確認付款。 |
加密貨幣錢包:私鑰完全自主與防禦鏈上攻擊
去中心化資產具備不可逆性,一旦私鑰外洩或授權惡意合約,資產轉出後難以依賴第三方追回。因此,加密領域的錢包安全首重事前防禦與冷熱資產分流。
錢包分層保管架構
- 熱錢包(瀏覽器插件/手機 App):僅存放短期交易或鏈上互動所需的少量資金。
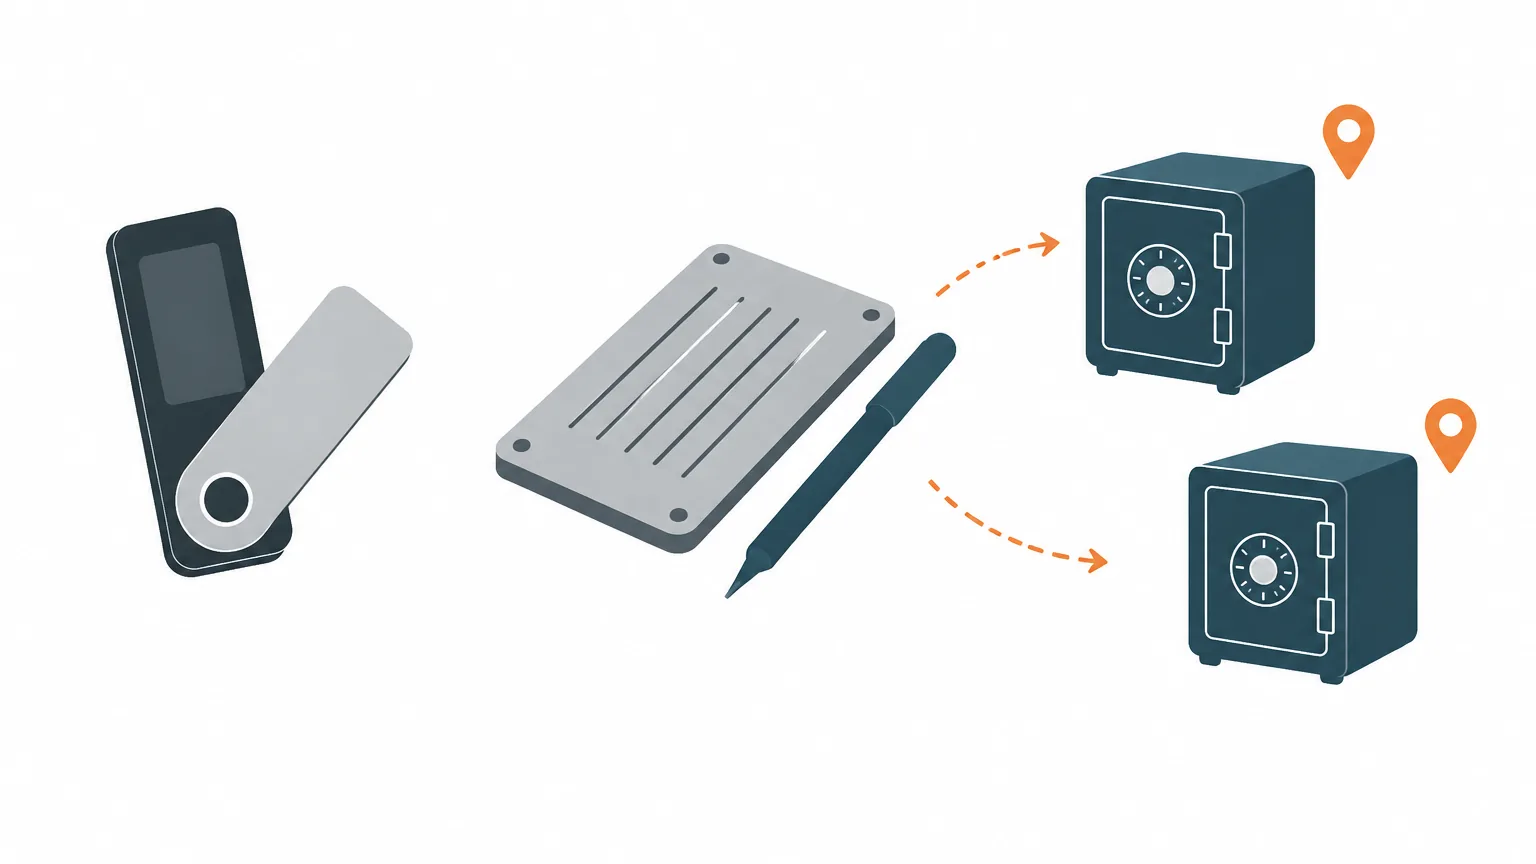
- 硬體冷錢包:主力資產存放於離線硬體錢包(如 Ledger、Trezor 等),簽名過程在完全隔離聯網的實體設備上確認。
- 交易所帳戶:僅保留近期需要撮合交易的流動資金,並啟用基於 FIDO2 的實體安全金鑰或驗證器 App 進行雙重認證。
助記詞與私鑰備份準則
MetaMask、Ledger 等主流廠商官方文件均明確指出:官方團隊絕不會以任何理由要求用戶提供助記詞。助記詞等同於資產的最高控制權,切勿以截圖、純文字檔、雲端筆記或電郵方式保存於任何連網設備上。推薦使用金屬助記詞板或防火防水實體介質抄寫,並分散存放在兩處以上的安全保管地點。
鏈上互動與授權管理
在與去中心化應用程式(DApp)互動時,需仔細辨識簽名內容是否包含「無限代幣授權」(Unlimited Allowance)。日常應定期使用授權管理工具(例如 Revoke.cash)檢視現存的智能合約授權清單,主動撤銷不再使用的 DApp 權限,消除潛在的合約漏洞風險。
加密資產異常時的 0–2 小時緊急應變步驟
- 隔離受害錢包:若發現不明轉賬或簽署可疑授權,立即停止使用該錢包地址,切勿繼續存入任何資產。
- 緊急轉移殘餘資產:在乾淨的離線環境或全新設備上生成一組完全獨立的新助記詞錢包,迅速將尚未被盜的剩餘資產轉移至新地址。
- 全數撤銷現有授權:透過授權撤銷工具將舊地址對所有智能合約的授權全面解除,阻止惡意代碼持續扣款。
- 標記惡意地址與通報:將盜竊者地址提交至區塊鏈瀏覽器(如 Etherscan、BscScan)標記為詐騙地址,並向執法部門報案以留下鏈上交易存證。
備份策略:實體資訊、數位權限與私鑰的完整規劃
完善的備份並非單純複製資料,而是確保在設備遺失、損壞或緊急狀況下,具備隨時恢復資產存取權的能力。
- 實體銀包備份:將所有卡片的發卡機構、官方報失電話及卡號末四位記錄於加密密碼庫中,發生失竊時能按表索驥迅速處理。
- 電子錢包備份:離線抄寫雙重認證(2FA)的備用救援代碼,設定備用電郵與救援電話,確保更換設備後能順利驗證登入。
- 加密錢包驗證:定期在離線環境下使用空設備演練助記詞還原流程,確認抄寫無誤且備份介質未受潮損壞。
三種錢包安全特徵對照
| 評估維度 | 實體銀包 | 電子錢包 | 加密貨幣錢包 |
|---|---|---|---|
| 主要風險途徑 | 實體扒竊、遺失、個人證件遭冒用 | 釣魚短訊、假冒客服、手機遺失未上鎖 | 助記詞外洩、惡意合約授權、假錢包 App |
| 核心防護重點 | 減少攜帶卡片、證件與銀行卡分開 | 強螢幕密碼、SIM 卡鎖定、調低轉賬額度 | 硬體錢包離線簽名、定期撤銷授權 |
| 關鍵備份對象 | 發卡行報失熱線清單、證件基本資訊 | 2FA 救援碼、安全備用電郵與電話 | 物理離線助記詞、額外密碼(Passphrase) |
| 損失挽回機制 | 可即時停卡,受爭議款項可申請調查 | 向發卡行或支付機構申訴,依條款保障 | 鏈上不可逆,轉出後極難追回 |
常見問題(FAQ)
Q1:若手機與實體銀包同時遺失,最優先的處理步驟是什麼?
應立即在其他設備上登入主要網銀暫停卡片功能,並聯絡電訊商暫停 SIM 卡服務。這樣能同時阻止盜刷行為,並防止他人藉由手機接收短訊驗證碼重設帳戶密碼,隨後再執行手機遠端資料清除與報警程序。
Q2:將加密貨幣助記詞分段存放在不同的雲端筆記中是否安全?
不安全。任何上傳至雲端或連接互聯網的純文字資訊均存在被惡意程式掃描的風險,駭客利用自動化工具即可快速比對並重組助記詞詞庫。助記詞必須採用完全斷網的物理介質(如手寫紙本或金屬板)進行保存。
Q3:既然已有 Face ID 等生物識別,為何仍強調要使用複雜的手機密碼?
生物識別屬於便捷的認證輔助,在設備重啟、連續識別失敗或關閉特定安全功能時,系統皆會強制要求輸入核心數字密碼。若核心密碼過於簡單(如生日或連續數字),他人拾獲設備後即可直接繞過生物識別並掌控手機內的電子支付工具。
Q4:如何判斷收到的官方升級通知或交易提示是否為釣魚陷阱?
正規金融機構與官方團隊絕不會以短訊或電郵附帶連結的方式要求用戶輸入敏感帳密、信用卡完整資料或私鑰助記詞。遇到任何帶有急迫語氣的通知,切勿點擊信件內的任何按鈕或短網址,應一律透過官方官方網站或應用程式官方入口進行查證。


