
幾年前有位朋友在通訊群組裡焦急地問了一句:「我把幣轉錯錢包地址了,能不能找人把區塊鏈上的紀錄改回來?」群組裡立刻跳出兩種截然不同的回答:有人說「區塊鏈完全不可竄改,只能認命」,也有人說「只要付給礦工夠多錢就能重組區塊」。這兩種說法聽起來都很篤定,卻都只摸到了皮毛。真正關鍵的核心在於:區塊鏈不可竄改是甚麼意思?這個特性到底擋住了誰、防範了什麼,又是在什麼具體邊界條件下才能成立?
把這個概念當成一句行銷標語,很容易在評估技術方案時產生安全盲點;把它拆解為底層的工程架構與博弈設計,就能清晰辨識各類公鏈、聯盟鏈與去中心化應用究竟具備多少真實信任度。要理解這套防禦機制,必須從密碼學雜湊、區塊鏈式結構到網路共識協定層層剖析。
把「不可竄改」翻譯成人話
在分散式系統的技術語境裡,不可竄改(Immutability)並非指物理層面上資料絕對無法被寫入或變更,而是一項精準的工程保證:一筆交易資料被全網驗證並固化在區塊後,任何單一實體若想改寫它,都必須迫使整個網路中足夠多數的獨立節點同時接受一套與既有歷史衝突的版本。
換言之,不可竄改依賴的是極其高昂的經濟攻擊成本,而非某種神奇的防寫塗層。區塊鏈並未把資料鎖在超距保險箱內,而是把竄改歷史的邊際代價推升到理性組織難以承受、攻擊收益遠低於資源消耗的失衡狀態。當破壞帳本的代價遠超潛在回報,參與者自願遵循原始規則,分散式帳本便呈現出「改不了」的強健特質。
這個定義能迅速釐清許多常見困惑。為什麼總運算量低的小幣種容易遭殃?因為租借算力發動攻擊的成本極低;為什麼某些標榜去中心化的新鏈能被人為倒轉?因為其驗證節點高度集中,湊齊多數共識的門檻僅需少數機構點頭。
雜湊函數:把任意長度的資料壓成固定數位指紋
密碼學雜湊函數(Cryptographic Hash Function,亦常稱哈希)是支撐整個抗竄改特性的底層地基。它的核心任務是將任意大小的輸入訊息,經由確定性演算法轉換為固定長度的字串輸出。以廣泛應用於比特幣系統的 SHA-256 為例,無論輸入單一英文字母還是數十萬字的資料庫記錄,產出的雜湊值均嚴格固定為 256 個二進位位元(以十六進位表示為 64 個字元)。
雪崩效應:極微小輸入變動引發全面突變
優良的密碼學雜湊具備極端敏感的雪崩效應(Avalanche Effect)。若對「區塊鏈帳本」進行雜湊運算得到一組輸出,僅僅在結尾多加一個標點符號,輸出結果就會產生不可預測的巨幅變化,平均有接近一半的位元產生翻轉。這種完全隨機離散的分佈,使得任何試圖微調資料以偽裝原貌的行為在數學比對下無所遁形。
在節點驗證環節中,驗證者無須通篇核對巨量歷史原始檔,只需計算雜湊值是否吻合。雜湊值不一致,原始資料必定遭受竄改;雜湊值完全相同,在現有運算環境下即可高度信賴內容完好無損。
單向性與抗碰撞性:算得過去、推不回來
雜湊函數具備不可逆的單向性(One-way Pre-image Resistance),從原始明文計算雜湊值僅需毫秒,但由雜湊值逆向推導原文,除了進行耗盡全球電力也無法完成的窮舉暴力破解外,不存在任何捷徑。
與此同時,防禦機制的有效性仰賴強抗碰撞性(Collision Resistance),意即在計算上不可能找到兩組不同的原始輸入對應到同一組雜湊值。正是這項數學保證,讓雜湊值得以作為資料無可取代的唯一數位指紋。
區塊鏈條如何緊密咬合:區塊頭與梅克爾樹
區塊鏈的儲存單元分為區塊體與區塊頭。區塊體保存實際的交易明細列表;區塊頭則儲存輕量化的中繼資料,包括版本號、時間戳記、目標難度、隨機數(Nonce)、前一區塊雜湊值,以及統整該區塊所有交易的梅克爾根(Merkle Root)。
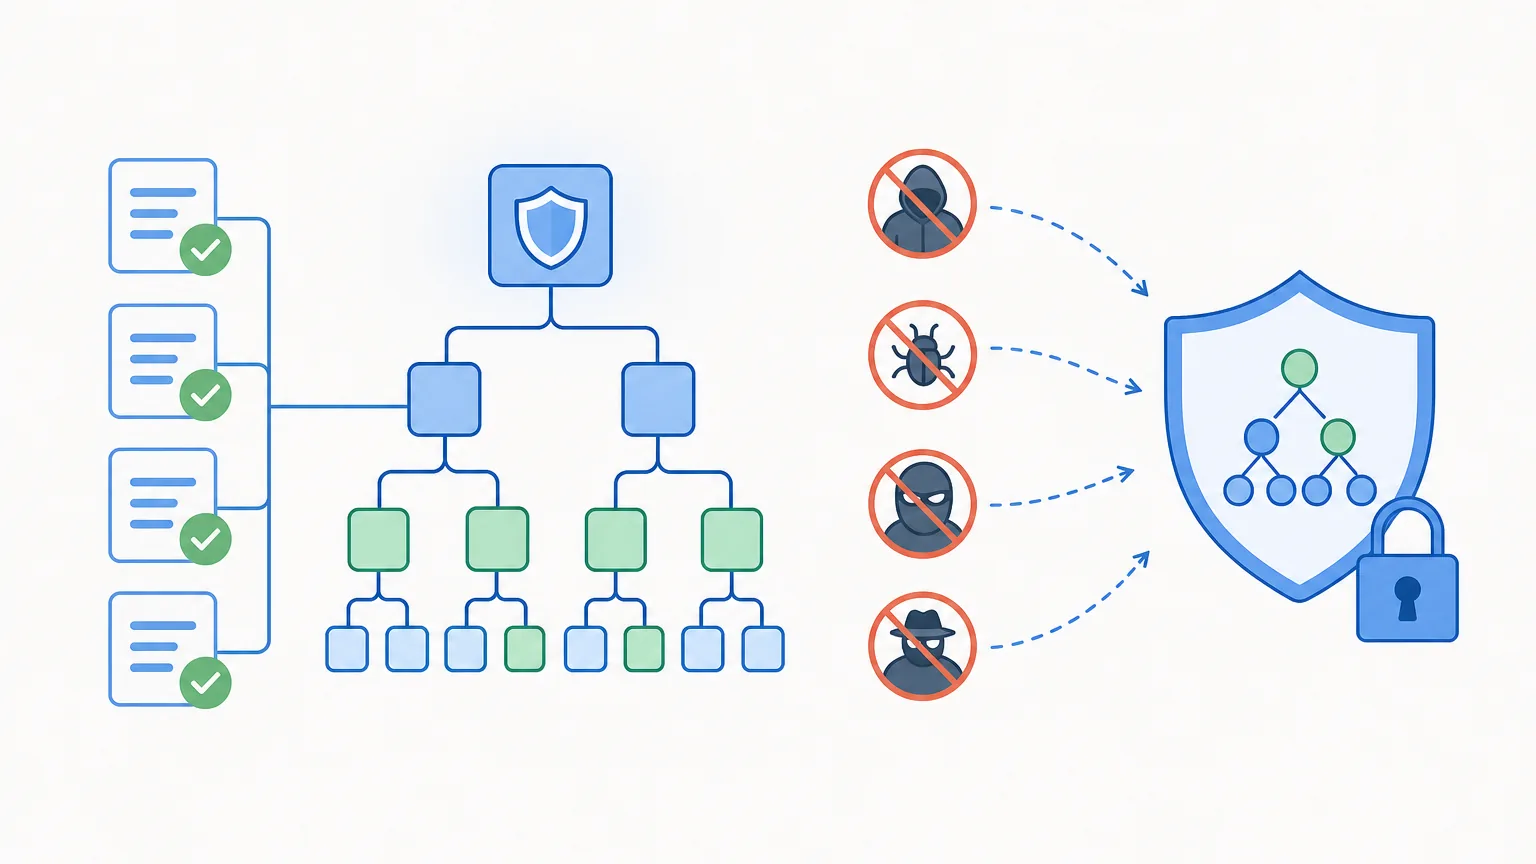
真正讓區塊前後緊密鎖定的是「前一區塊雜湊值」欄位。第 100 號區塊頭嚴格記錄了第 99 號區塊頭的雜湊摘要。只要攻擊者修改了第 99 號區塊中的哪怕一個字元,該區塊的雜湊值就會突變,進而導致第 100 號區塊頭內所引用的雜湊失配,自該區塊往後的所有後續區塊全部被視為無效非法鏈。
梅克爾樹(Merkle Tree)的高效防護
面對單一區塊內成千上萬筆複雜交易,驗證效率至關重要。梅克爾樹透過兩兩配對連續進行雜湊運算,最終匯聚成唯一的梅克爾根並封裝於區塊頭中。以太坊進一步採用架構更完善的梅克爾帕特里夏樹(Merkle Patricia Trie),分別維護交易、收據與世界狀態帳本。
這種樹狀階層設計具備強大特性:任何人修改了區塊體內的任一筆交易細節,自底向上的雪崩效應會立即導致梅克爾根改變,連帶使得整個區塊頭的雜湊值徹底崩解。微觀層面的任何數據修訂,都會直接震碎宏觀層面的整條區塊鏈鏈路。
鏈式重算骨牌效應
當惡意參與者試圖修改某個歷史區塊時,他不只要承擔重算該區塊雜湊的代價,還必須逐一重算該區塊之後的所有後續區塊,並重新完成各區塊共識門檻。在比特幣網路中,這意味著攻擊者必須以單己算力,全面擊敗全球成千上萬礦工所維護的最長工作量鏈,這在算力分布健康的大型公鏈上幾乎不可行。
共識機制:為改寫歷史立下無法承受的經濟罰單
雜湊演算法與鏈式結構負責「讓竄改跡象必然外露」,而共識機制則負責「讓竄改行動承擔沉重代價」。缺少共識機制的制約,任何人都能在自己的本地電腦上瞬間偽造一條看似合規的替代鏈。
工作量證明(PoW):實體能源與算力護城河
在工作量證明架構下,礦工必須消耗巨量專用硬體與電力,不斷運算尋找符合難度目標的隨機數。比特幣每 2016 個區塊(約兩週)動態校準一次難度,確保出塊節奏維持在十分鐘左右。要竄改已累積多個確認的歷史區塊,攻擊者必須掌控全網過半算力(51% 攻擊),且需持續消耗昂貴電費逆流而上,其投入的硬體折舊與能源支出往往遠大於可能獲得的雙花利益。
權益證明(PoS):資本質押與協定罰沒
權益證明機制將硬體算力競賽轉化為原生資產質押驗證。驗證者若進行惡意雙簽、投票支持衝突分叉等違反協定行為,將觸發罰沒機制(Slashing),其質押資產會被協定直接銷毀扣除。例如在以太坊 Casper FFG 最終性架構下,若要惡意重組一個已獲得最終確定(Finalized)的檢查點,協定層將依規則處罰並銷毀至少全網約三分之一的質押資產,從而在經濟上瓦解了大型攻擊的合理性。
| 比較維度 | 工作量證明(PoW) | 權益證明(PoS) |
|---|---|---|
| 防禦核心門檻 | 全網累積工作量與持續算力份額 | 原生資產鎖定規模與驗證節點權重 |
| 攻擊成本來源 | 採購 ASIC 礦機、巨額電費、廠房維護 | 質押資本鎖定機會成本、罰沒沒收風險 |
| 不可逆性本質 | 機率性保證,區塊確認數越多越穩固 | 具備檢查點確定性,但需注意弱主觀性限制 |
| 攻擊失敗代價 | 硬體仍可轉挖其他相容演算法幣種 | 質押資產直接遭到協定銷毀,損失不可逆 |
全網節點獨立驗證:單點竄改毫無效力
在傳統資料庫架構中,若中央伺服器的管理員權限遭竊,整份歷史紀錄便可被無聲無息地改寫。區塊鏈徹底顛覆了這種單點信任拓撲,其帳本副本即時分散保存在全球成千上萬個全節點(Full Node)中。
每個獨立全節點在接收到新廣播的區塊時,均會嚴格執行點對點本地驗證,從雜湊完整性、數位簽章正確性到帳戶餘額是否充足逐項排查。若惡意節點擅自變更自己硬碟中的資料,全網其他節點會立即識別其雜湊不符並果斷拒絕同步。任何竄改企圖要產生全局影響,唯有同時劫持或顛覆網路上絕大多數的獨立節點。
真實環境下歷史紀錄可能變動的五種情況
理解技術原理之後,必須客觀正視實務界限。「不可竄改」並非無條件的絕對真理,在特定現實條件下,鏈上歷史或其呈現狀態確實發生過重塑:
1. 社會共識主導的硬分叉重組
2016 年以太坊發生著名的 The DAO 智能合約資產漏洞事件。社群最終達成廣泛共識實施硬分叉,透過調整狀態轉換規則,將被盜資金返還原持有者;而堅持原始帳本純粹性的部分群體則繼續留在原鏈運行,分化為以太坊經典(Ethereum Classic)。這表明當鏈下人類社會共識高度趨同時,程式碼層面的不可竄改可以透過社群分叉被覆寫。
2. 算力或質押規模不足引發的 51% 攻擊
若區塊鏈的整體算力規模較小,或在租借市場上能以低成本聚集多數算力,攻擊者便具備重組鏈條的能力。歷史上小型 PoW 區塊鏈曾多次遭遇短期算力碾壓,攻擊者透過私下挖礦延長替代鏈並突然廣播,抹除已確認交易以達成「雙花攻擊」。這突顯出防篡改強度直接與底層安全預算深度綁定。
3. 中心化託管與鏈下資料庫改寫
一般投資者在中心化交易所看到的資產餘額,本質上只是交易所伺服器內部的內部資料庫紀錄,而非即時鏈上狀態。平台營運方完全有權限制動態、調整餘額或執行凍結。諸多用戶誤以為鏈被竄改,實質上只是鏈下中心化託管服務商的權限控制所致。
4. 私鑰外洩與智能合約邏輯漏洞
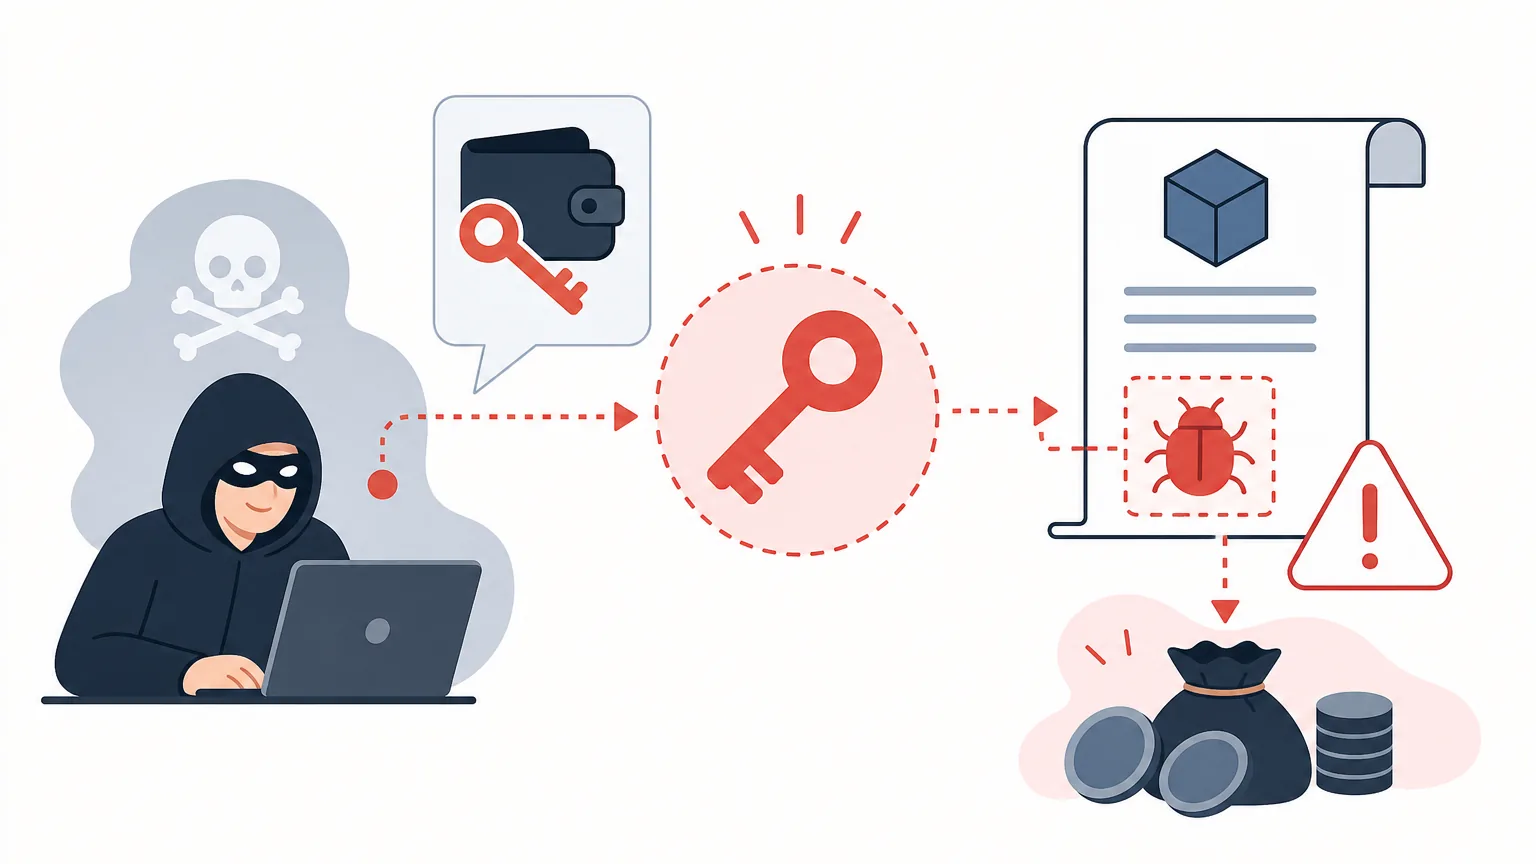
常有受害者抱怨「錢包資產被盜、紀錄被改」,但從密碼學層面來看,只要簽章者的私鑰合法吻合,轉帳交易在協定層就是百分之百合規有效的執行。底層帳本從未被破壞,出問題的是端點私鑰保管不當或合約業務邏輯存在漏洞。
5. 可升級代理合約與管理員特權
許多去中心化金融(DeFi)專案採用代理合約(Proxy Pattern)以便利未來維護。持有管理權限的多簽錢包或治理合約具備更換底層邏輯實作的權限。若專案保留了緊急暫停、黑名單標記或資金強制移轉等後門,則業務規則的執行依然受制於管理員意志。
常見認知誤區釐清
誤解一:寫入區塊鏈的資料必定是客觀真理。
雜湊驗證只能證明「資料上鏈後未被改動」,無法證明「資料在寫入前是否真實」。虛假詐騙資訊、偽造財務報表一旦上鏈,依然會被永久保存為一份「未被修改的假資料」。這即是經典的「垃圾進、垃圾出(Garbage in, Garbage out)」難題,真正的可信來源需仰賴鏈下硬體防護與預言機多簽佐證。
誤解二:鏈上絕對不滅,任何業務資料都適合上鏈。
鏈上儲存極端昂貴且具備永久公開性。在各國個人資料隱私法規(例如 GDPR 的被遺忘權與刪除權規範)框架下,將用戶身分證字號或病歷直接寫入區塊鏈會造成法規上的無法合規死結。實務上的通用標準是將原始機敏資料留存於鏈下受控儲存,鏈上僅錨定加鹽雜湊或零知識證明承諾。
誤解三:只要冠上區塊鏈之名,安全等級就完全相同。
由全球數十萬節點共同維護的頂級公鏈,與少數幾家機構聯合運行的私有鏈或聯盟鏈,在對抗惡意竄改的能力上存在天壤之別。評估系統安全絕不能僅憑概念名詞,必須嚴格檢視其節點數量、營運者身分分散度及共識罰則強度。
企業與架構師實務部署建議
在設計分散式應用或企業資料保全系統時,建議將抽象的技術宣稱落實為具體的工程檢查清單:
- 明確區分防竄改與可追溯性需求:若核心目標僅是向稽核機構證明操作日誌未被抽換,透過密碼學時間戳記服務結合公鏈雜湊錨定(Anchoring)即可低成本達成,無須將複雜龐大的商務邏輯全量搬上鏈。
- 落實鏈下資料生命週期治理:涉及機敏資訊時,鏈下儲存系統必須建立完善的端點加密、備份容災、細粒度存取控制與抹除流程,並使用加鹽雜湊以防止彩虹表反查個人關聯隱私。
- 審慎評估共識確認延遲與最終性:在 PoW 系統上需依交易金額設定適當的區塊確認數;在 PoS 系統上則應監控檢查點達到 Finalized 的狀態,避免在暫態重組階段提前進行鏈下貨品交付。
- 嚴格審查權限架構與時間鎖:合約升級權限應強制納入去中心化多簽錢包與鏈上時間鎖(Timelock),確保任何參數異動都留有公開審查期與社群應對緩衝時間。
回到開頭那位不慎轉錯地址的朋友,由於區塊已獲得多個節點驗證並沉澱於鏈中,全網無人擁有在不破壞全體共識的前提下單獨修改帳本的權力。這正是不可竄改的核心意涵:制度一旦確立,所有人都必須在對等的規則下為自己的簽章操作負責。理解這套防篡改架構,不僅是看清區塊鏈技術邊界的第一步,更是數位時代守護自身資產與資料自主權的必要基石。
常見問題 FAQ
Q1:轉錯加密貨幣地址,真的完全沒有辦法透過技術手段找回嗎?
如果交易已經獲得區塊鏈全網確認並打包進不可逆區塊,在數學與共識規則上是絕無可能由第三方直接「撤回」或「修改紀錄」的。唯一的找回方式是透過鏈下管道聯絡收款地址的所有者,由對方主動發起一筆新的反向轉帳;若轉入的是無人持有私鑰的黑洞地址,該筆資產便永久無法動用。
Q2:量子電腦未來普及後,區塊鏈的不可竄改性會立刻崩潰嗎?
量子電腦主要衝擊的是依賴橢圓曲線密碼學(如 ECDSA)的公私鑰簽章體系,而非雜湊函數。針對 SHA-256 這類雜湊演算法,格羅弗演算法(Grover’s algorithm)僅能將破解複雜度開根號(從 2^256 降至 2^128),依然具備極高的安全餘裕。此外,各大主流公鏈早已投入後量子密碼學(PQC)演算法的研發與替換測試,能透過軟分叉升級抵禦量子威脅。
Q3:既然區塊鏈不能改,為什麼有時候會在區塊瀏覽器上看到交易「消失」或「被回滾」?
在剛出塊的極早期階段(例如僅有 1 個確認時),若網路上同時出現兩個競爭區塊,網路共識協定最終只會保留累積權重較大的一側,落敗側的區塊會變成「孤塊(Orphan Block)」,裡面的交易可能退回交易池(Mempool)重新排隊。這屬於分散式網路達成最終共識的正常暫態現象,而非已深層確認的歷史被竄改。
Q4:為什麼說「區塊鏈不可竄改」有時會與歐盟 GDPR 等隱私法規產生衝突?
歐盟《通用資料保護規則》(GDPR)賦予公民對個人數據的「被遺忘權(Right to be Forgotten)」,即要求資料控制者刪除個人紀錄。然而公有鏈去中心化、全節點備份與鏈式雜湊強鎖定的特點,使得任何寫入鏈上的位元都無法被單方面清除。若直接將未加密個資上鏈,將直接陷入無法執行法律刪除義務的合規困境。


