香港投資者接觸加密貨幣的途徑日趨多元,從持牌虛擬資產交易平台,到現貨比特幣與以太幣 ETF 透過傳統證券戶口買賣,再到銀行逐步開放相關服務,資產配置變得前所未有地便捷。當加密資產到手後,一個核心問題隨之浮現:這些資產究竟該如何安全存放?
這個問題牽涉資產安全的核心。冷錢包與熱錢包的分別,體現在私鑰存放位置、網絡連線狀態、交易簽名方式等一連串細節上。私鑰是加密貨幣世界的最終控制權憑證,擁有私鑰的人就有權動用對應資產。理解兩種錢包的運作原理,才可以因應自己的實際需要,在安全性與便利性之間取得平衡。
冷錢包的本質:私鑰與網絡保持物理隔離
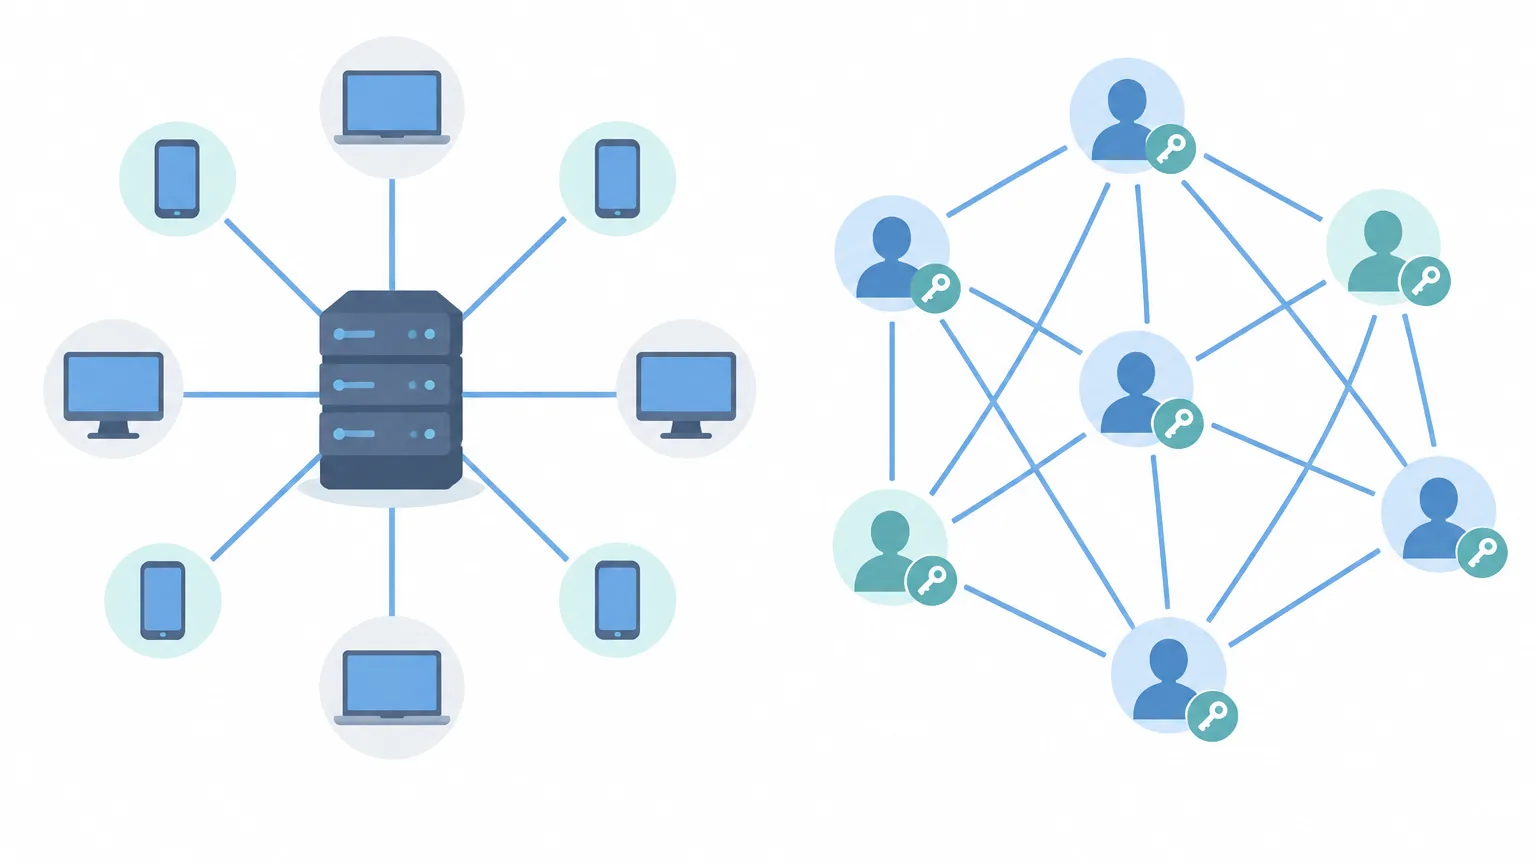
冷錢包(Cold Wallet)的核心定義很直接:私鑰全程離線保存,交易簽名在完全不連網的環境完成。存放私鑰的硬件裝置或實體媒介與互聯網保持隔離,黑客無法透過遠端網絡攻擊直接竊取私鑰。正如 Investopedia 對冷錢包與熱錢包的比較 所言,熱錢包保持連線,而冷錢包則令私鑰維持離線,以換取極高的安全防護。
使用冷錢包轉帳時,流程遵循「單向數據傳遞」:先在連網裝置(手機或電腦)建立交易指令,將指令傳至冷錢包;冷錢包在離線狀態下利用安全晶片內的私鑰完成簽名,產生一筆已簽名的交易數據;最後僅將該數據傳回連網裝置廣播至區塊鏈。整個過程中,私鑰始終封存在獨立的安全晶片(SE)內,絕不離開裝置。
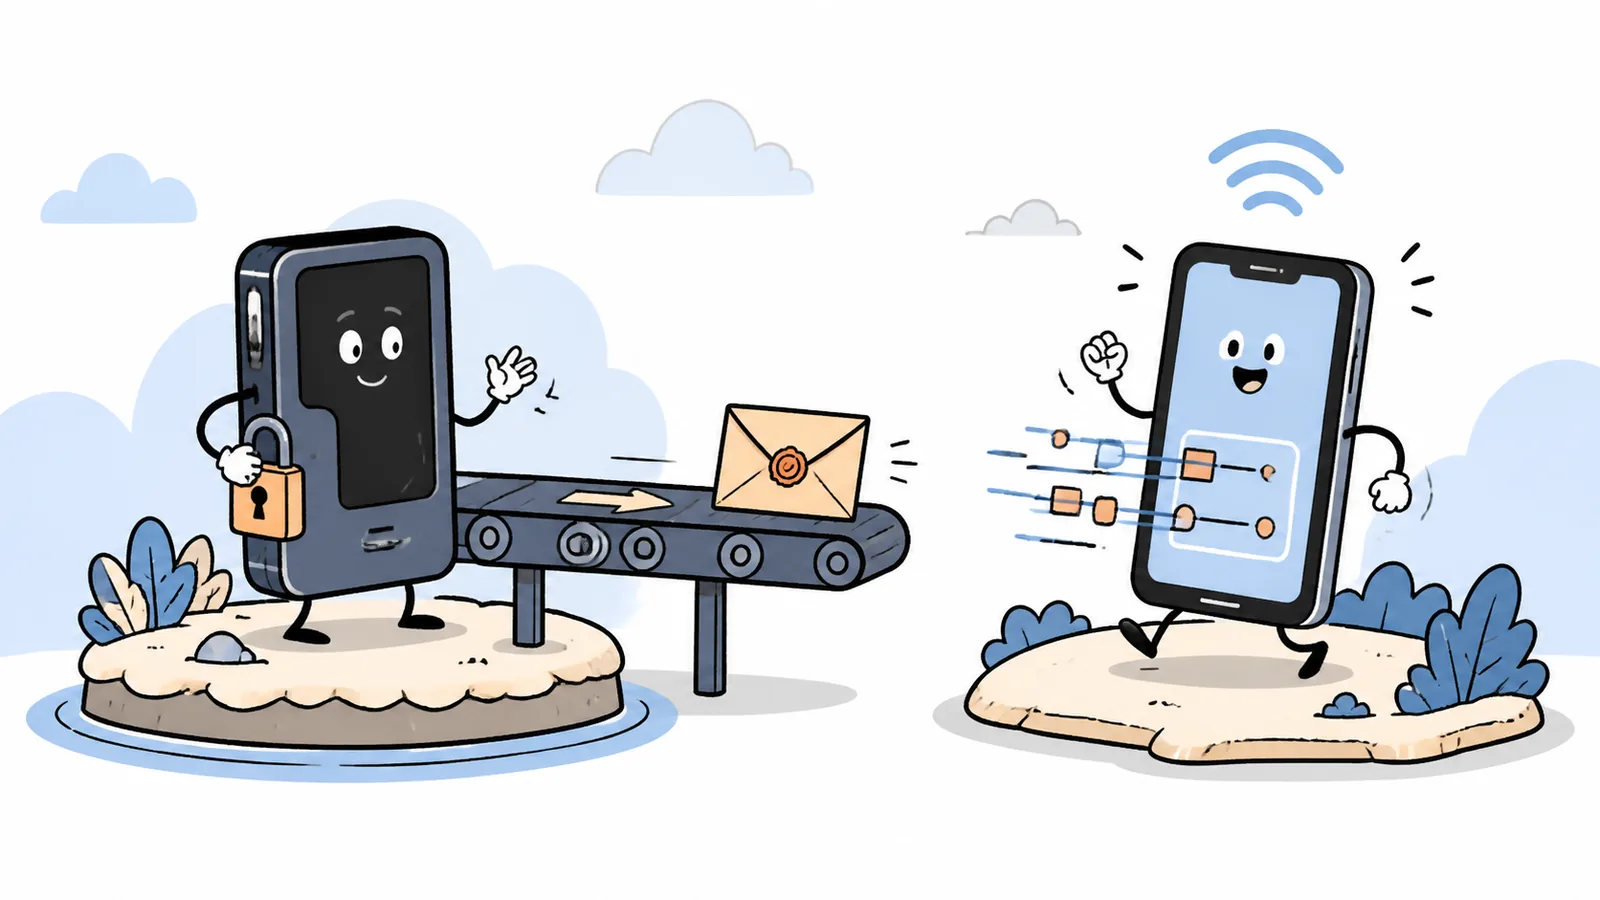
硬件錢包是最常見的冷錢包形態,例如 Ledger、Trezor、Keystone、OneKey 等品牌。這些裝置配備實體按鍵與螢幕,需要用戶在裝置上親自核對交易細節。部分型號雖然支援藍牙或加密 USB 傳輸數據,但其核心機制不變——藍牙僅傳遞簽名後的交易數據,私鑰本身依然常時離線。
另一種形態是紙錢包,將私鑰或助記詞列印在紙張上收藏於保險箱。紙錢包成本極低,但不便於頻繁簽名,且紙張易受潮損壞,現今主要作為備份用途。此外,也有極客利用完全不連網的舊手機或電腦生成地址與簽名,稱為「空氣隔離(Air-Gapped)」方案,技術門檻較高,適合大額資產的長期封存。
熱錢包的本質:便利背後的連線取捨
熱錢包(Hot Wallet)的私鑰存放在連網裝置或伺服器上,手機應用程式、瀏覽器擴充功能、交易所帳戶均屬於熱錢包。因為私鑰具備隨時連線的特性,理論上可能面臨釣魚網站、惡意軟件、間諜程式等遠端威脅。
熱錢包的最大優勢是即時可用。打開手機 App,經由生物識別解鎖,數秒內即可完成轉帳;在瀏覽器外掛上連接去中心化交易所(DEX),能直接與智能合約互動。這些操作若在冷錢包上執行,手續會繁複許多。
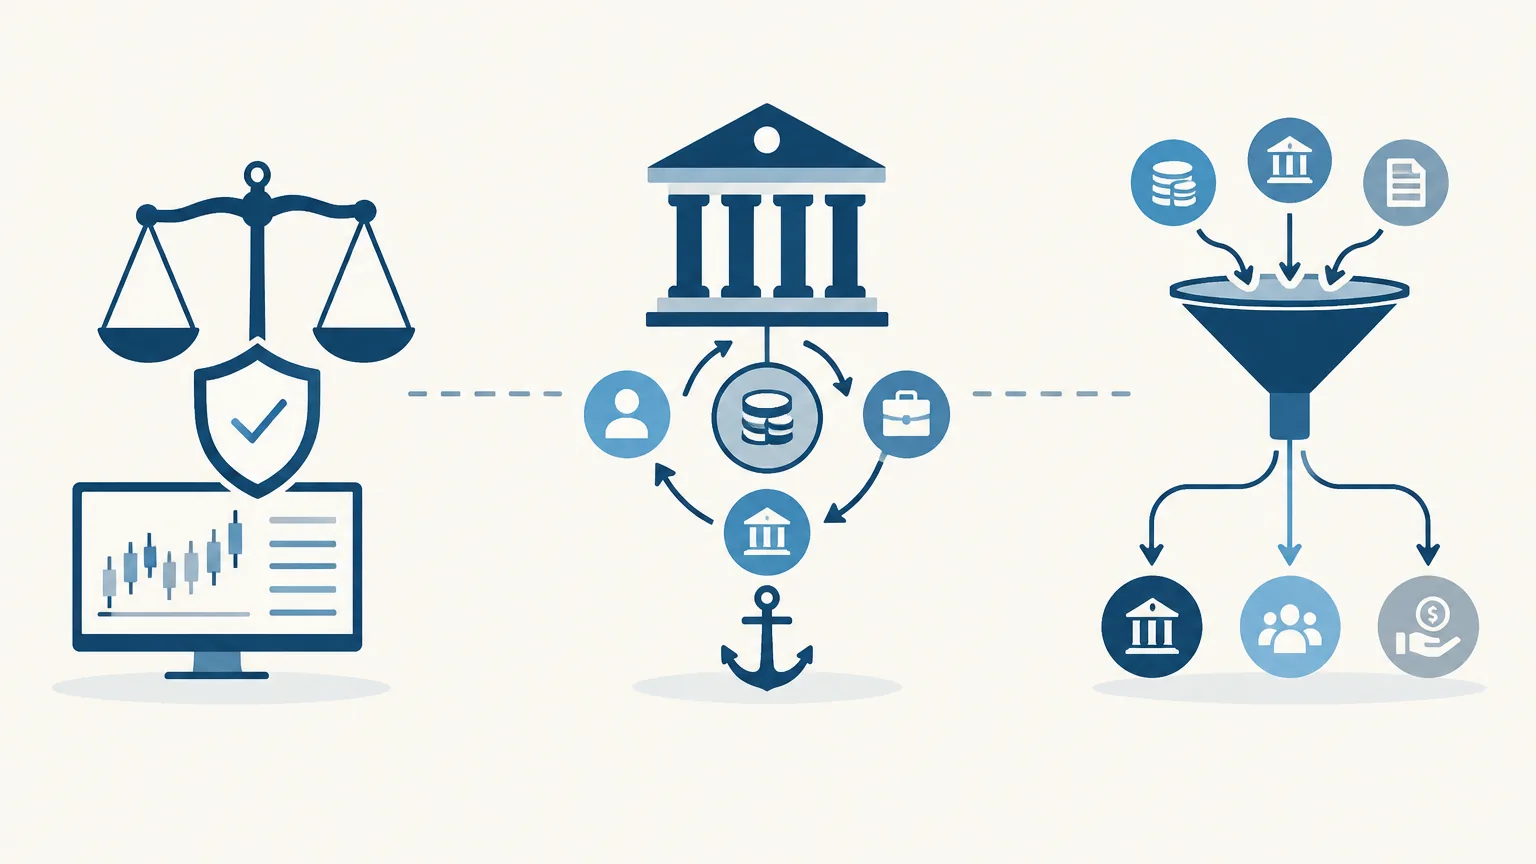
交易所錢包是最典型的託管型熱錢包。用戶在持牌交易平台開戶後,資產存入平台的託管地址,私鑰由平台保管。香港證監會(SFC)對虛擬資產交易平台實施嚴格監管,並在 證監會向虛擬資產交易平台闡明穩健託管標準的通函 中列明託管規範,要求持牌平台將絕大部分(例如 98%)的客戶虛擬資產妥善存放於冷錢包,僅留極小比例於熱錢包以供日常營運需求。
參考 香港律師會有關虛擬資產監管框架的分析,這類監管安排極大地防範了平台挪用資產或內部犯規的風險。但對個人投資者而言,若選擇自託管熱錢包(如 MetaMask、Trust Wallet、Rabby、OKX Wallet 等),私鑰儲存於個人裝置中,用戶掌握完全控制權的同時,亦需承擔個人網絡安全的全部責任。
冷錢包與熱錢包的關鍵分別一覽
兩種錢包的核心特性差異如下表所示:
| 比較項目 | 冷錢包 (Cold Wallet) | 熱錢包 (Hot Wallet) |
|---|---|---|
| 私鑰存放位置 | 離線硬件晶片或紙質媒介 | 連網手機、電腦或交易所伺服器 |
| 網絡連線狀態 | 常時離線(僅傳輸已簽名數據) | 持續連線(隨時可發起交易) |
| 交易簽名方式 | 在獨立裝置上實體按鈕確認 | 在連網軟體介面上點擊確認 |
| 主要潛在風險 | 裝置實體遺失、供應鏈篡改、人為備份失誤 | 網絡釣魚、木馬病毒、惡意合約授權 |
| 交易操作速度 | 較慢,需多個確認步驟 | 極快,數秒內可廣播交易 |
| 最佳適用場景 | 長期儲存大額資產、家族資產配置 | 頻繁交易、DeFi 互動、日常小額支付 |
核心原則:私鑰離網絡越遠,資產越安全;私鑰離日常越近,操作越便利。 安全與便利永遠是一場理性的權衡。
安全性深層比較:兩種錢包面對的不同威脅
冷錢包的防護邊界與物理風險
冷錢包的優勢在於將攻擊面壓縮至最小。由於私鑰不接觸網絡,黑客無法透過遠端漏洞直接入侵。然而,冷錢包並非防禦萬能:
- 物理安全與備份: 若裝置遺失且 PIN 碼過於簡單,可能面臨實體破解風險;但只要助記詞保管完好,即使硬件裝置損壞或丟失,用戶隨時可以在任何相容的新裝置上完全恢復資產。
- 供應鏈風險: 經未授權渠道購買的裝置可能遭受物理篡改。Cobo 安全團隊指南 建議,硬件錢包務必直接向製造商或授權代理購買,避開不明二手來源。
- 韌體更新防護: 更新韌體時需連接電腦,應確保下載源頭為官方唯一指定站點,防範中間人攻擊。
熱錢包的常見攻擊模式與防禦措施
熱錢包的威脅主要來自連線環境。釣魚網站可能偽造知名協議介面誘騙用戶輸入助記詞;惡意智能合約可能要求「無限額度授權」,隨後抽走錢包資產;剪貼簿木馬則可能在複製貼上時替換收款地址。
儘管如此,現代熱錢包已引入大量安全機制,例如交易模擬預警、惡意合約攔截、地址白名單等。配合良好的個人防範意識(如不點擊陌生連結、定期撤銷合約授權),熱錢包的風險亦能被控制在合理範圍內。
按使用場景選擇:冷熱並用才是務實策略
Coinbase 錢包指南 建議,投資者無需將冷熱錢包對立起來,根據資金規模與調用頻率進行組合配置才是更明智的做法。
1. 長線持有者:大額資金封存於冷錢包
若計畫持有加密資產數月甚至數年,且無頻繁交易需求,應將八成以上的資產轉入冷錢包離線保管。僅在需要套現或調度時,再小額轉出至熱錢包或持牌交易所。
2. 頻繁交易者:分層管理與獲利鎖定
每日參與市場交易或 DeFi 質押的用戶,可將常用資金放在熱錢包中,並設定嚴格的資金上限(例如控制在可承受的風險範圍內)。一旦獲得階段性利潤,養成定期將獲利劃轉至冷錢包的紀律。
3. 初學者:小額試水與漸進升級
剛接觸加密貨幣的新手,可先從小額熱錢包或持牌交易所託管開始體驗。熟悉區塊鏈轉帳機制與地址確認後,隨著資產規模增加,再增購硬件錢包建立完整的自託管防線。
新興技術方案:MPC 錢包與智能合約錢包
除了傳統的冷熱分類,市場也湧現出兼顧安全與體驗的新技術:
MPC(多方計算)錢包: 將私鑰打碎為多個碎片,分散儲存於用戶裝置、安全伺服器或第三方機構。任何單一碎片洩漏都無法動用資產。產品如 OKX Web3 MPC 錢包、Fireblocks 等,讓用戶能透過 Passkey 或社交帳戶登入,大幅降低私鑰保管門檻。
智能合約錢包(帳戶抽象 / AA 錢包): 將資產控制邏輯寫入智能合約,支援社交恢復、每日消費限額、多重簽名等功能。例如 Safe(原 Gnosis Safe)獲廣泛應用於團隊與機構資產管理。此類方案本質上仍依賴連線驗證,屬於熱錢包的高級演進形態,香港用戶使用前需評估特定服務商的合規與維護狀況。
新手資產保管的實務建議
- 助記詞絕對離線備份: 助記詞是恢復資產的唯一憑證。切勿拍照、截圖、複製到剪貼簿,或存於雲端硬碟與社交通訊軟體。建議使用防水紙張或金屬助記詞板手寫記錄,並分開存放在安全場所。
- 大額轉帳前必做測試: 涉及新地址或新鏈的轉帳,務必先以極小金額進行測試,確認到帳無誤後再執行全額轉帳。
- 定期清理合約授權: 使用熱錢包參與 Web3 項目後,應養成定期訪問 revoke.cash 等授權管理工具的習慣,及時取消不再使用的 DApp 授權。
常見問題 FAQ
Q1:冷錢包裝置如果弄丟或壞掉,裡面的加密貨幣會消失嗎?
不會。加密貨幣實際上記錄在區塊鏈上,而非實體裝置內部。硬件錢包的作用是保管私鑰。只要手頭妥善保存著 12 至 24 個助記詞,隨時可以購買一台新的硬件錢包或使用相容錢包導入助記詞,完整恢復所有資產。
Q2:將資產放在持牌交易所與自託管熱錢包有何不同?
託管在持牌交易所(如香港 SFC 發牌平台),私鑰由平台集中保管,優勢在於受監管防護、具備合規賠償機制或保險覆蓋,且設有密碼找回功能;自託管熱錢包由用戶自管私鑰,自由度最高,但萬一遺失助記詞或點擊惡意連結,無客服可協助找回。
Q3:新手應該直接購買冷錢包,還是先用熱錢包?
視資產規模而定。如果投入金額較小,可先利用持牌交易所或主流自託管熱錢包熟悉基礎操作;當持倉金額達到個人無法承受隨意損失的程度,或計畫長期持有大額資產時,建議及時添置硬件冷錢包。
Q4:MPC 錢包可以完全取代傳統硬件冷錢包嗎?
目前尚不能完全替代。MPC 錢包有效解決了單點故障與用戶體驗問題,但在私鑰碎片驗證過程中仍需部分連線,本質上屬於高級熱錢包防範體系。對於追求極致物理隔離、絕不連網的大額長期儲蓄,傳統硬件冷錢包依舊是首選。